Infraestructura AWS como código
Plataforma de reservas en AWS definida en Terraform. CloudFront y WAF delante de ECS Fargate y RDS PostgreSQL en subredes privadas, con pruebas, escaneo de seguridad y despliegues con aprobación.
- Rol
- Proyecto universitario en equipo de cinco en 2025; rediseño completo y autoría individual de la versión actual en 2026
- Periodo
- jun 2025 — jul 2025
- Estado
- Completado
- Tecnologías
- Terraform
- AWS
- GitHub Actions
- Docker
- PostgreSQL
- Checkov
- Jenkins
El proyecto nació en 2025 como trabajo universitario en equipo: un primer despliegue con Terraform de un sistema de reservas, con instancias EC2, un balanceador público, RDS MySQL y pipelines de Jenkins. En noviembre de 2026 lo rediseñé por completo por mi cuenta. La versión actual define en Terraform la plataforma de un negocio de reservas de eventos, con tres entornos (desarrollo, staging y producción) que salen de un único módulo raíz y trece módulos.
Arquitectura
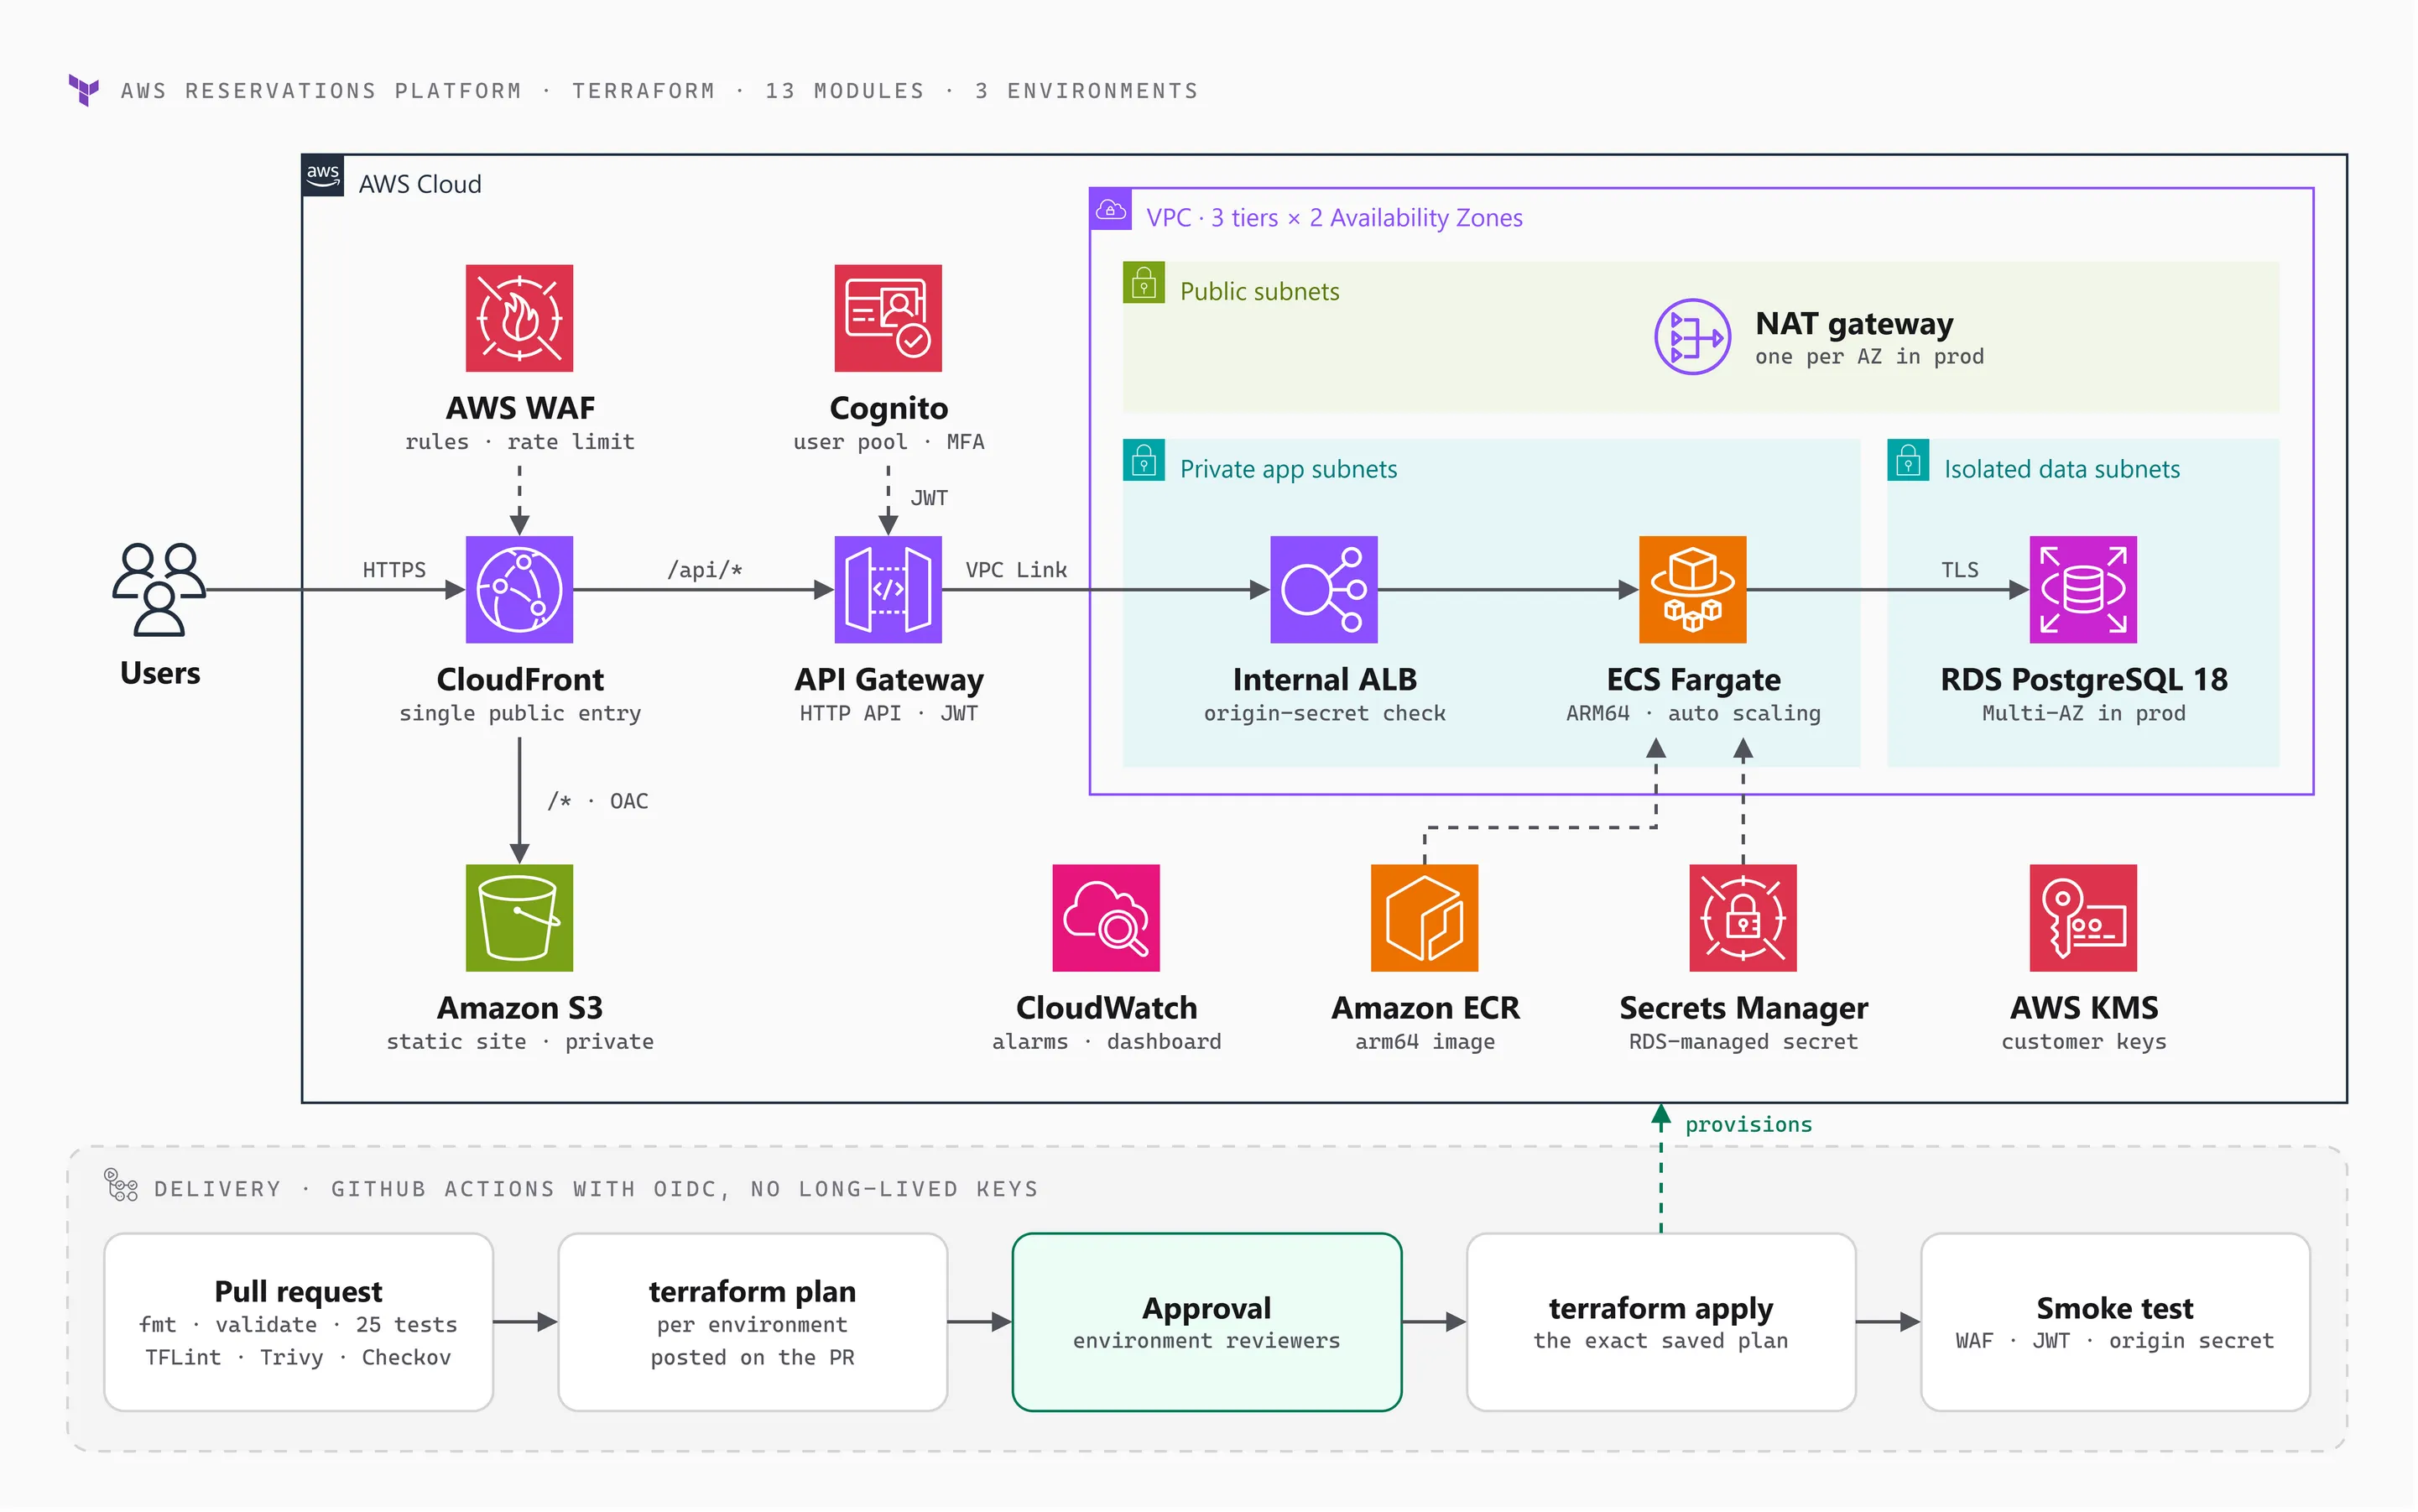
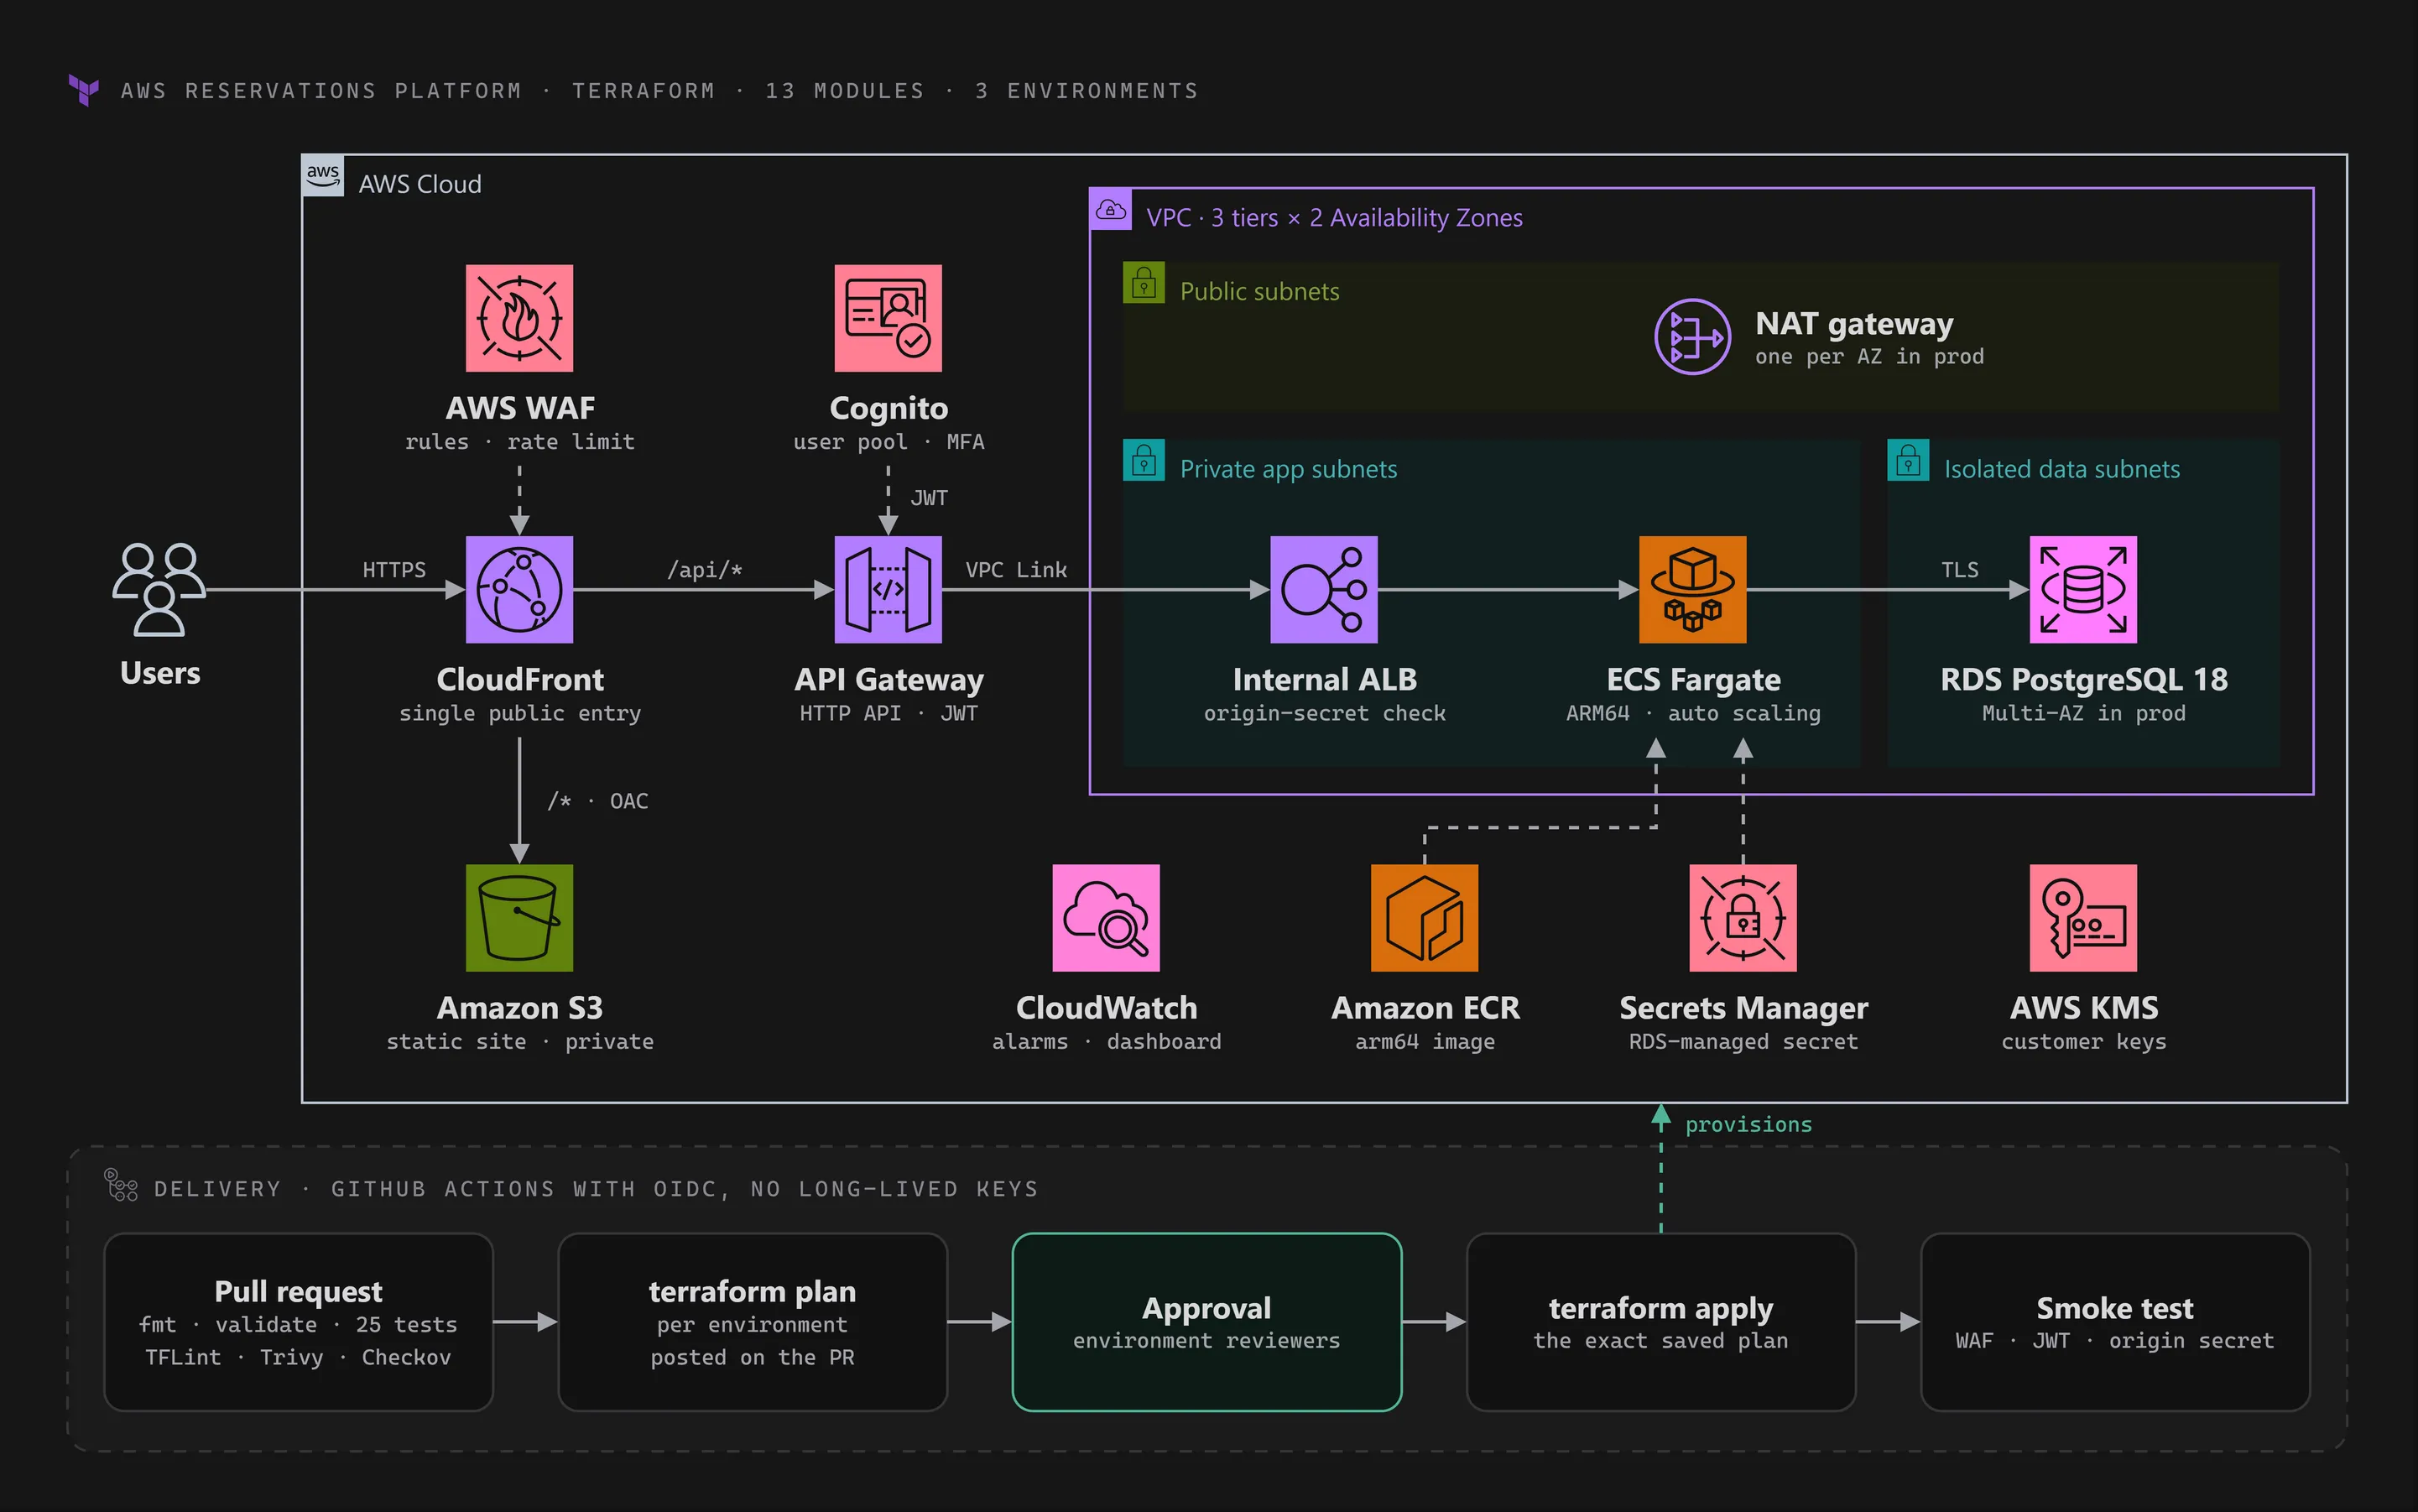
- Entrada. CloudFront con un WAF es la única puerta pública. El sitio estático sale de un bucket S3 privado y las rutas
/api/*van a un HTTP API de API Gateway, que valida el JWT emitido por Cognito. - Núcleo privado. API Gateway llega por un VPC Link a un balanceador interno y de ahí a tareas de ECS Fargate en ARM64 con autoescalado. Nada dentro de la VPC queda expuesto a internet.
- Datos. RDS for PostgreSQL 18 vive en subredes aisladas sin ruta de salida. En producción mantiene una réplica en espera en otra zona (Multi-AZ).
- Red. Una VPC de tres niveles en dos zonas de disponibilidad. Los grupos de seguridad se encadenan por referencia, del VPC Link al balanceador, a las tareas y a la base de datos; ninguna regla de entrada usa rangos de IP.
Decisiones de ingeniería
- El balanceador es interno y aun así verifica una cabecera. API Gateway siempre expone su propia dirección pública, y quien la llame directamente se saltaría el WAF. CloudFront añade una cabecera secreta y el balanceador responde 403 si falta.
- Ninguna contraseña en el código ni en el estado. RDS genera y rota la contraseña de la base de datos en Secrets Manager, y ECS la inyecta al arrancar la tarea. El CI entra a AWS con roles OIDC de GitHub, sin claves de larga duración.
- De Aurora a RDS. El primer despliegue real fue en una cuenta del plan gratuito de AWS, que no permite crear Aurora Serverless dentro de una VPC. Antes que sacar la base de datos de la red privada, cambié a RDS for PostgreSQL y dejé la decisión escrita en un ADR.
- Costo según el entorno. Graviton en las tareas y en la base de datos, Fargate Spot y un solo NAT fuera de producción, y Multi-AZ solo en producción. Lo que cambia entre entornos está en un archivo de variables por entorno.
Calidad y entrega
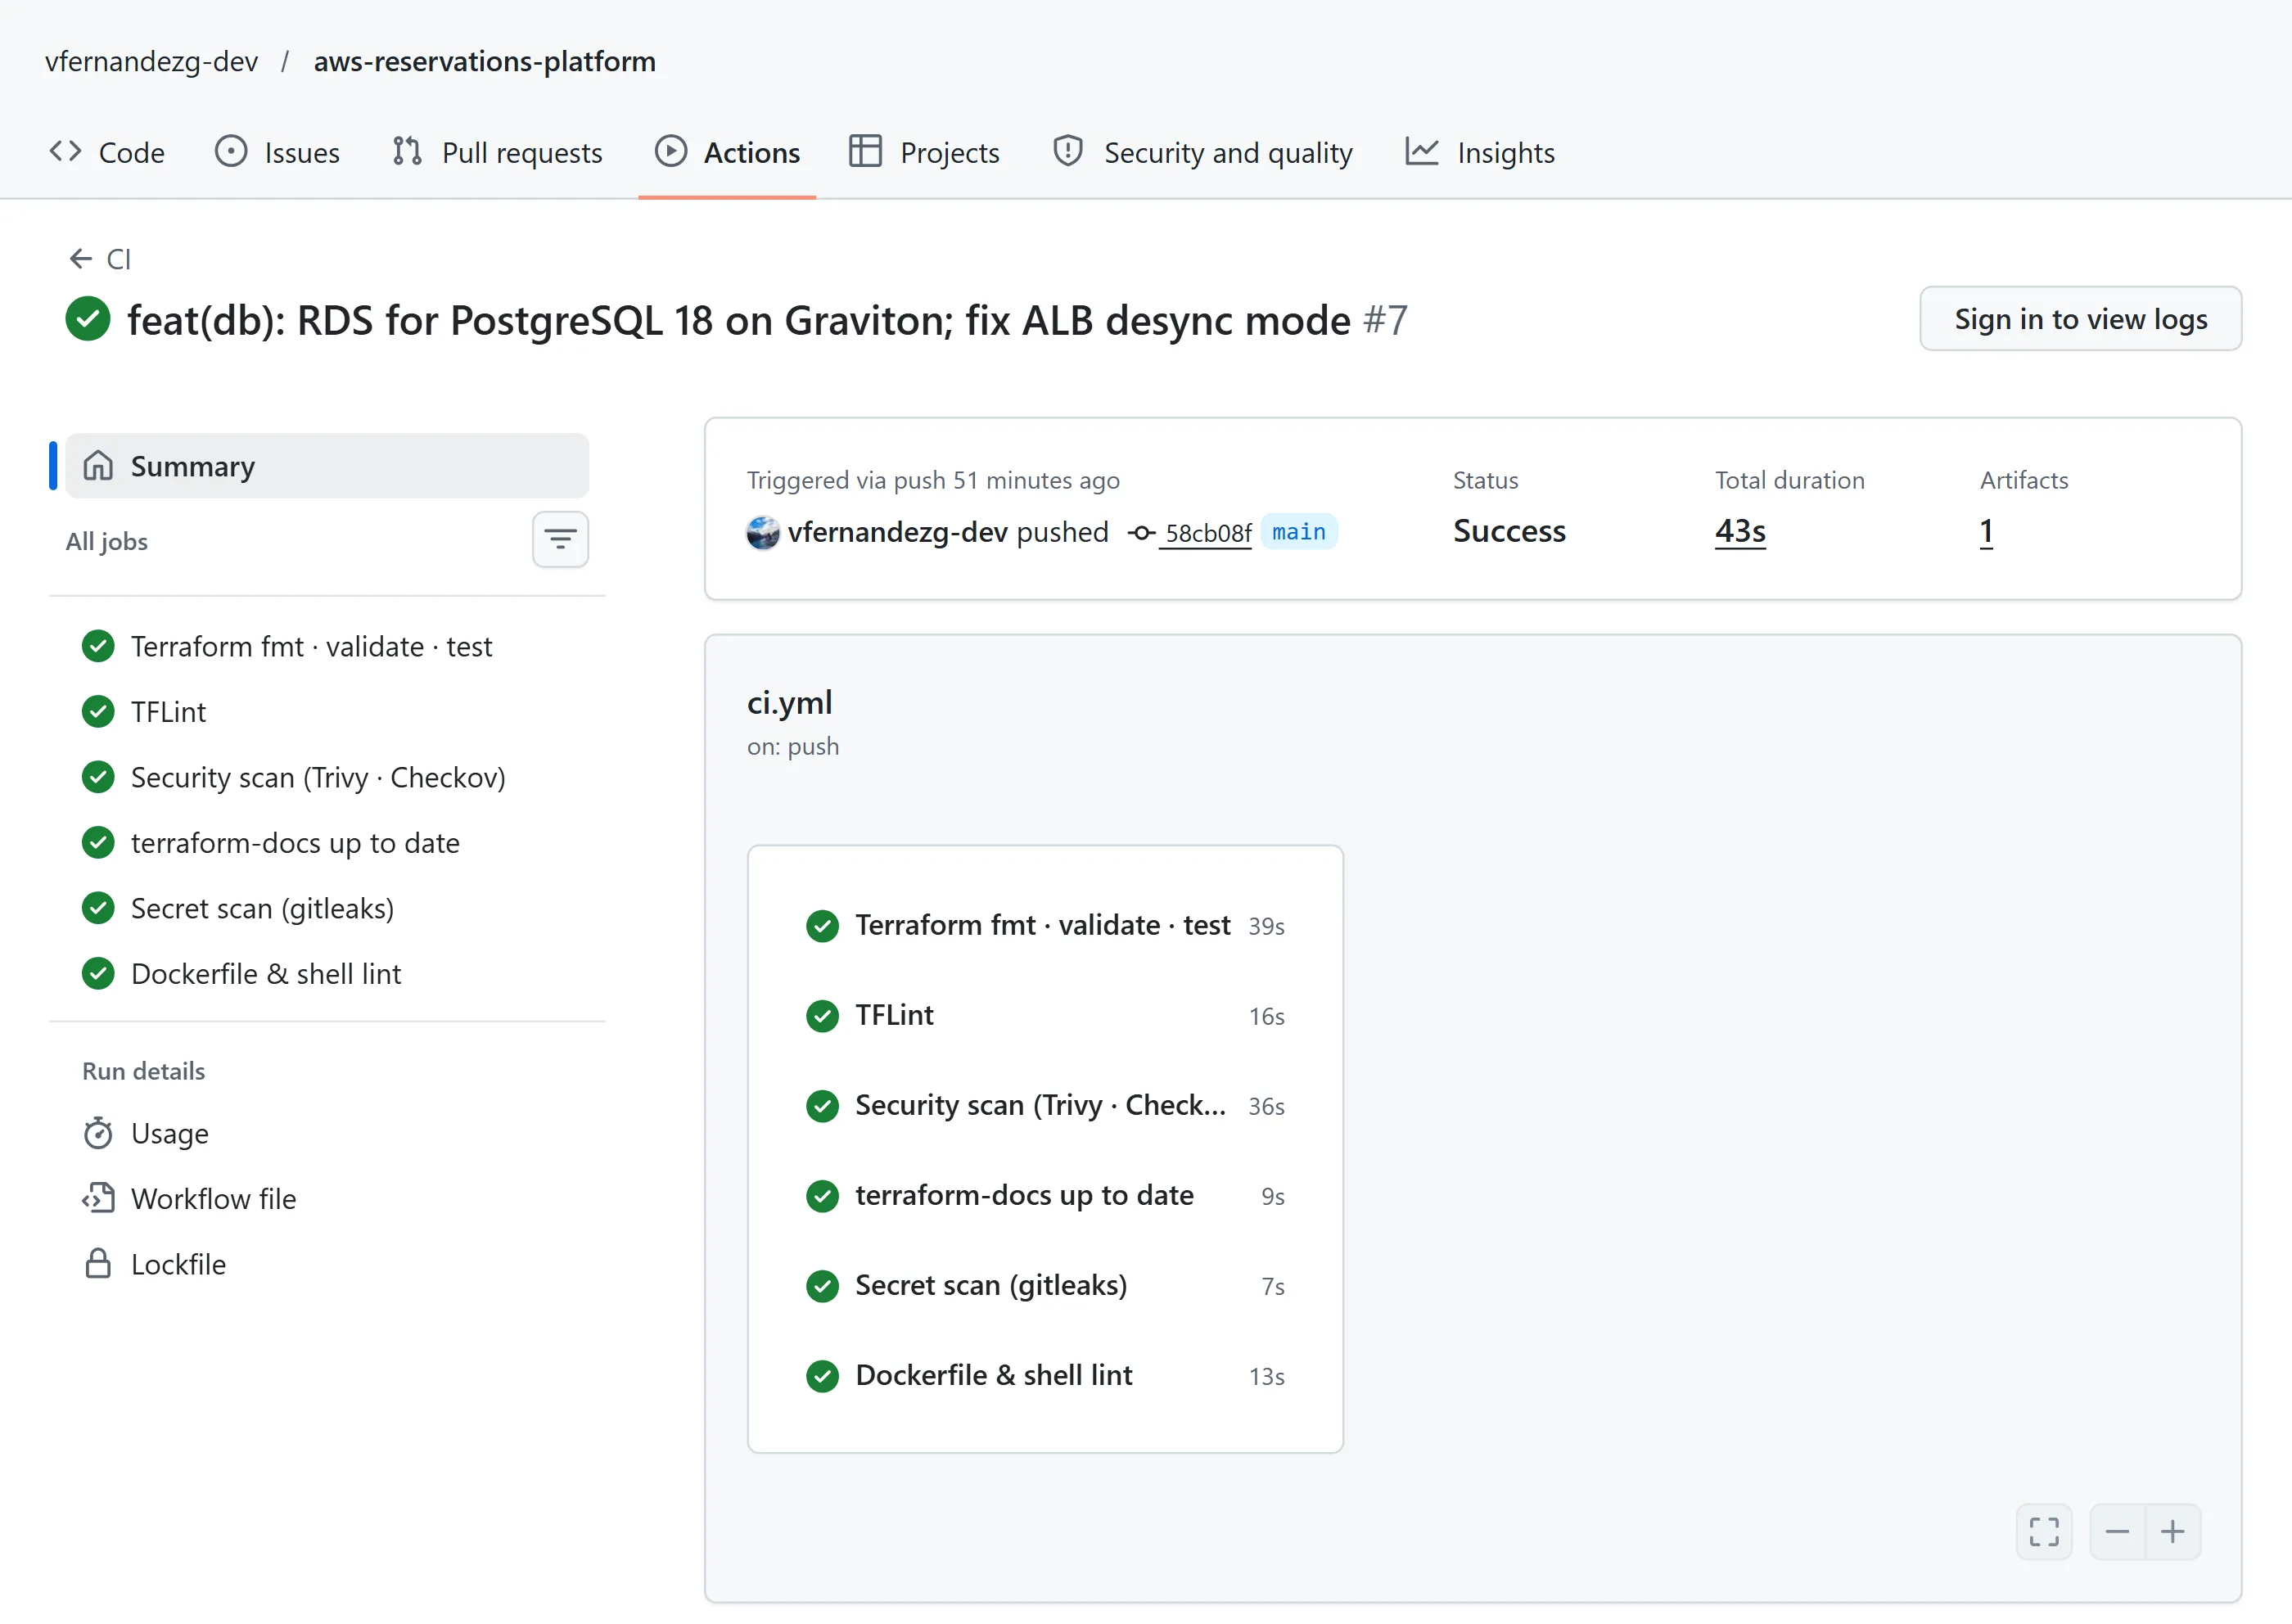
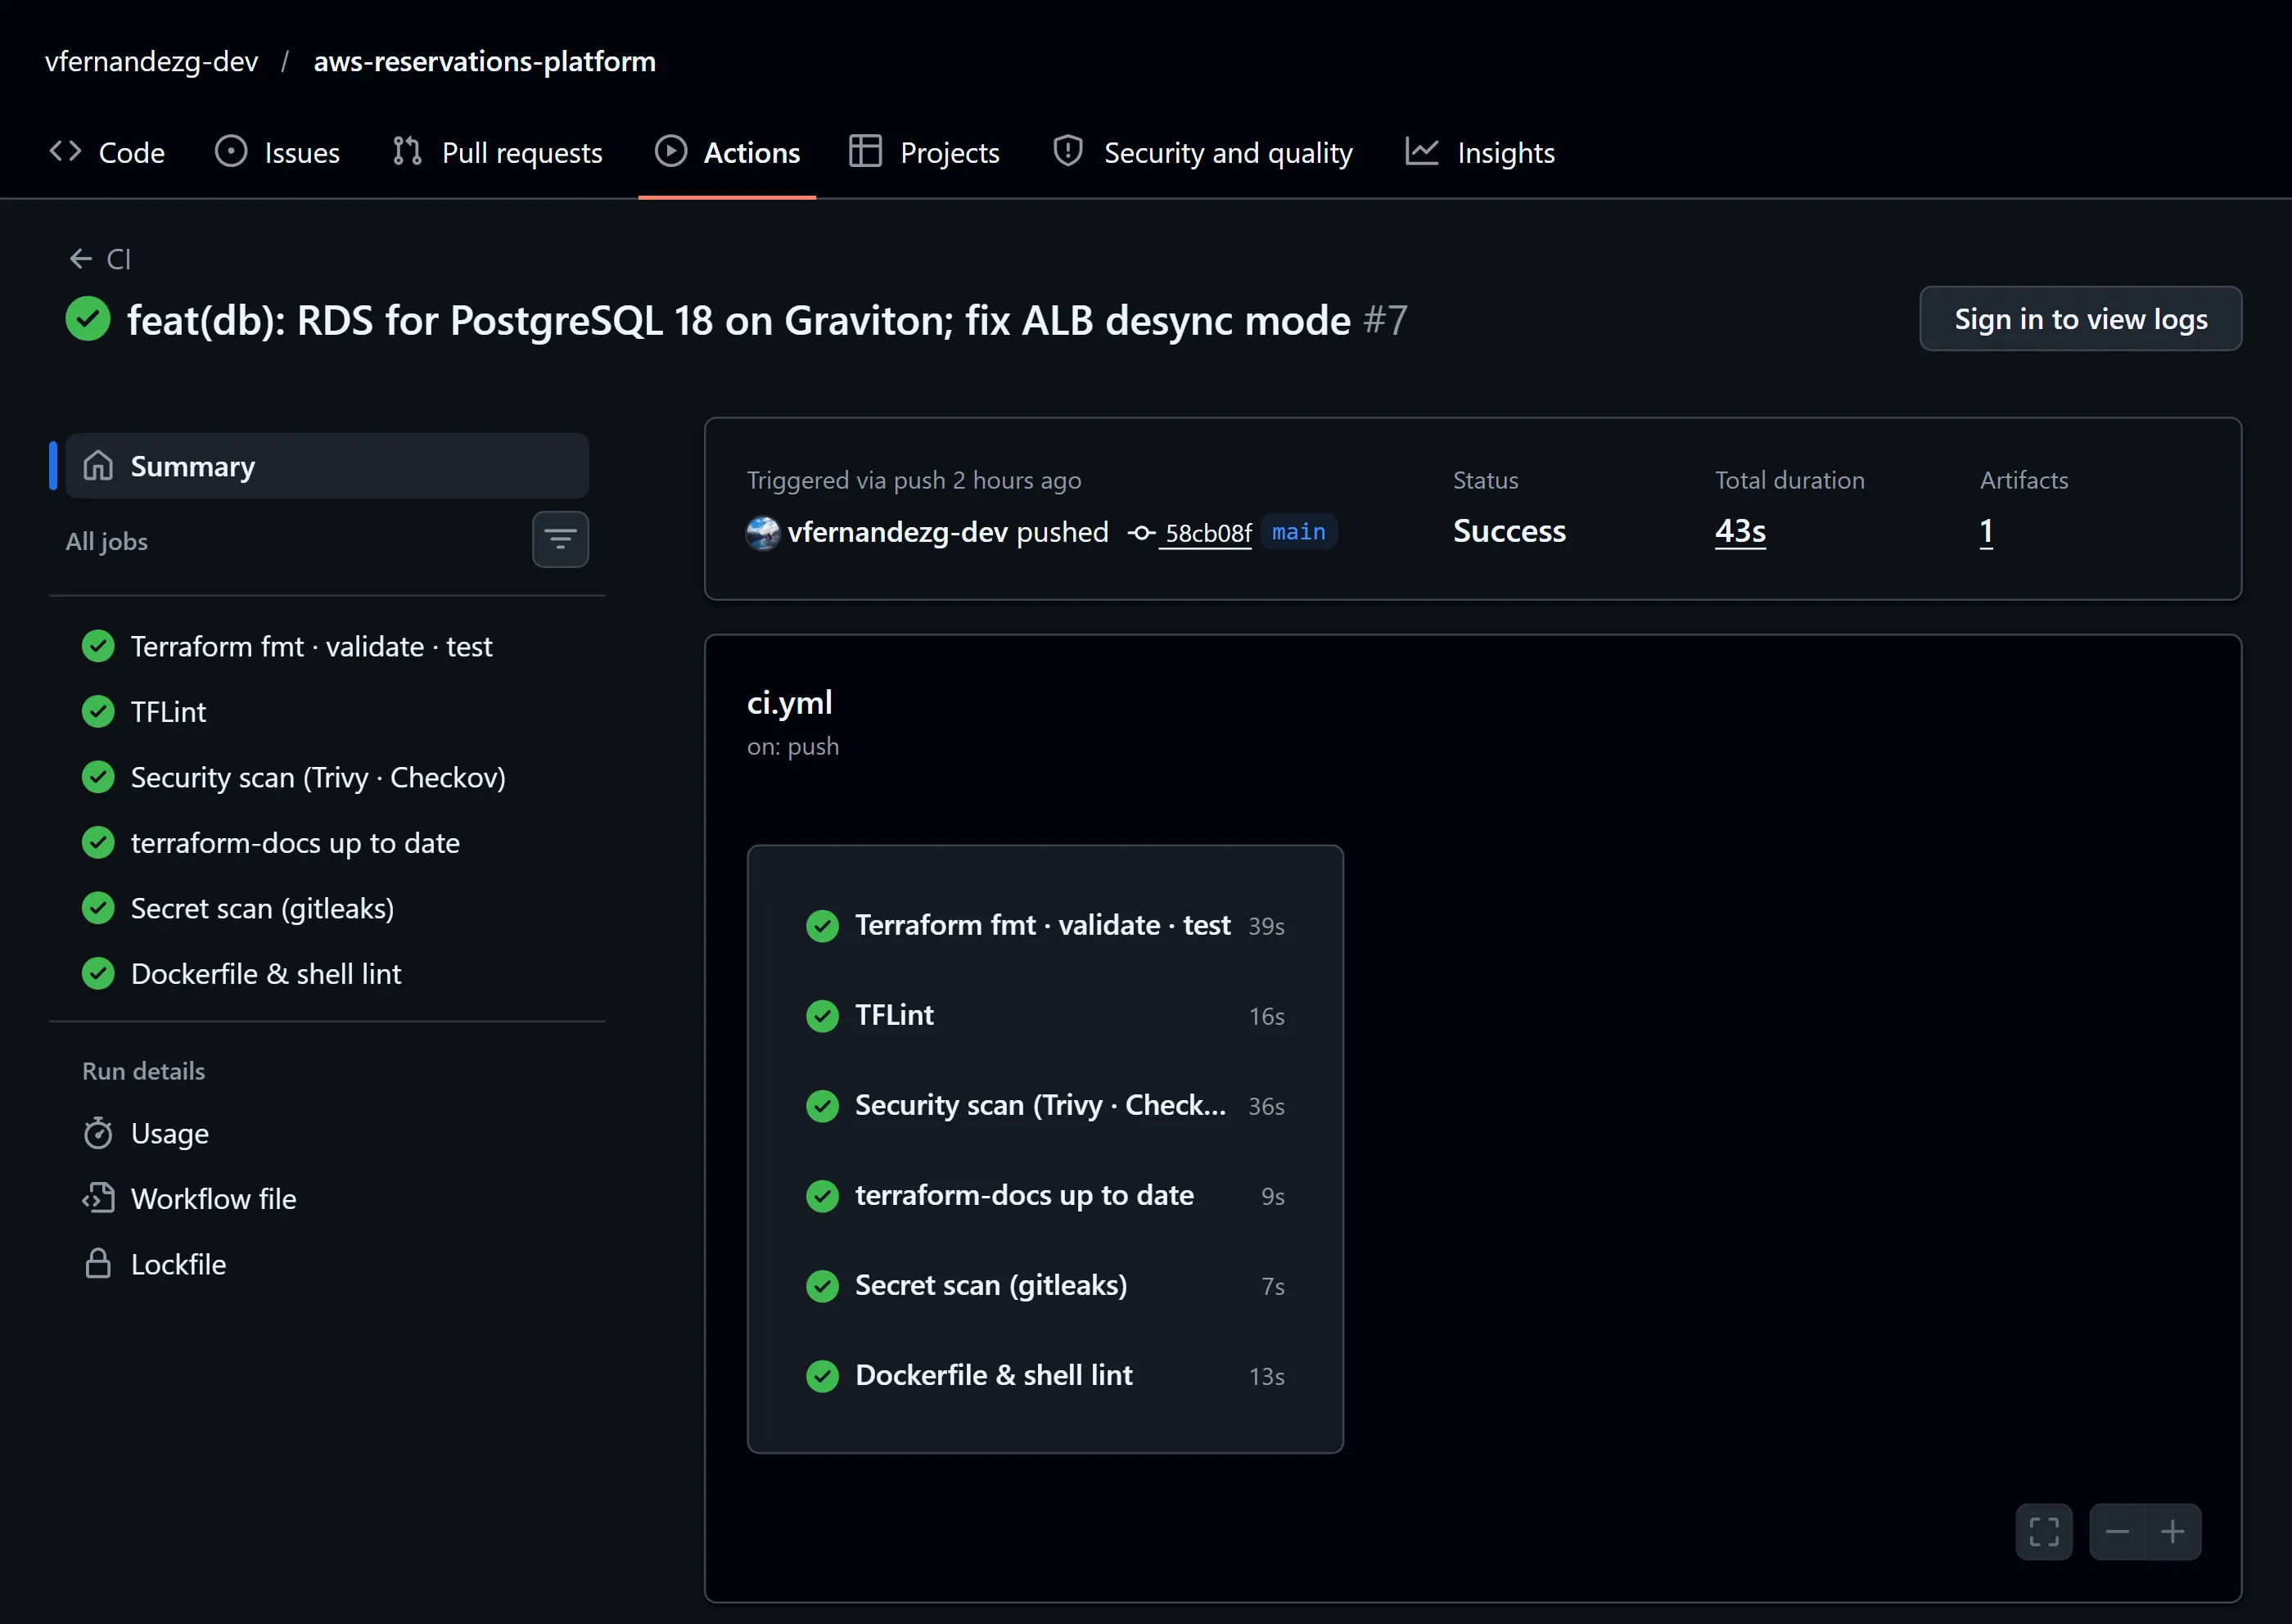
- Pruebas. 25 casos de
terraform testcon el proveedor de AWS simulado: distribución de subredes, encadenado de grupos de seguridad, rutas con JWT, cifrado y alta disponibilidad de la base de datos. - Escaneo. TFLint, Trivy y Checkov, con unas 280 políticas sobre la configuración de producción y ningún fallo, frente a las 62 comprobaciones que fallaban en el proyecto original. Cada excepción está justificada junto al recurso, y gitleaks revisa el historial completo en busca de secretos.
- Despliegue. Cada pull request publica el plan de Terraform como comentario. El apply es manual: plan, aprobación de los revisores del entorno, apply de ese mismo plan guardado y pruebas de humo contra el entorno desplegado.
- Imagen. La imagen ARM64 de la aplicación se publica en ECR con su lista de componentes (SBOM) y una atestación de procedencia firmada.
- Jenkins. El repositorio conserva un pipeline alternativo con las mismas comprobaciones y un controlador configurado como código.
El entorno desplegado
El entorno de desarrollo se desplegó en AWS con esta misma configuración y con la versión del último commit: 115 recursos gestionados por Terraform. No se mantiene encendido, porque el NAT, el balanceador y la base de datos se pagan por hora, así que lo que sigue es el registro de ese despliegue, del 14 de noviembre de 2026.
La prueba de humo del repositorio, de extremo a extremo:
PASS  Static site served from S3 via CloudFront                200
PASS  API health through CloudFront                            200
PASS  Anonymous API route                                      200
PASS  Database round-trip over TLS                             200
PASS  Protected route without a token is rejected              401
PASS  WAF blocks a SQL injection probe                         403
PASS  Calling API Gateway directly (bypassing CloudFront)      403
All checks passed.
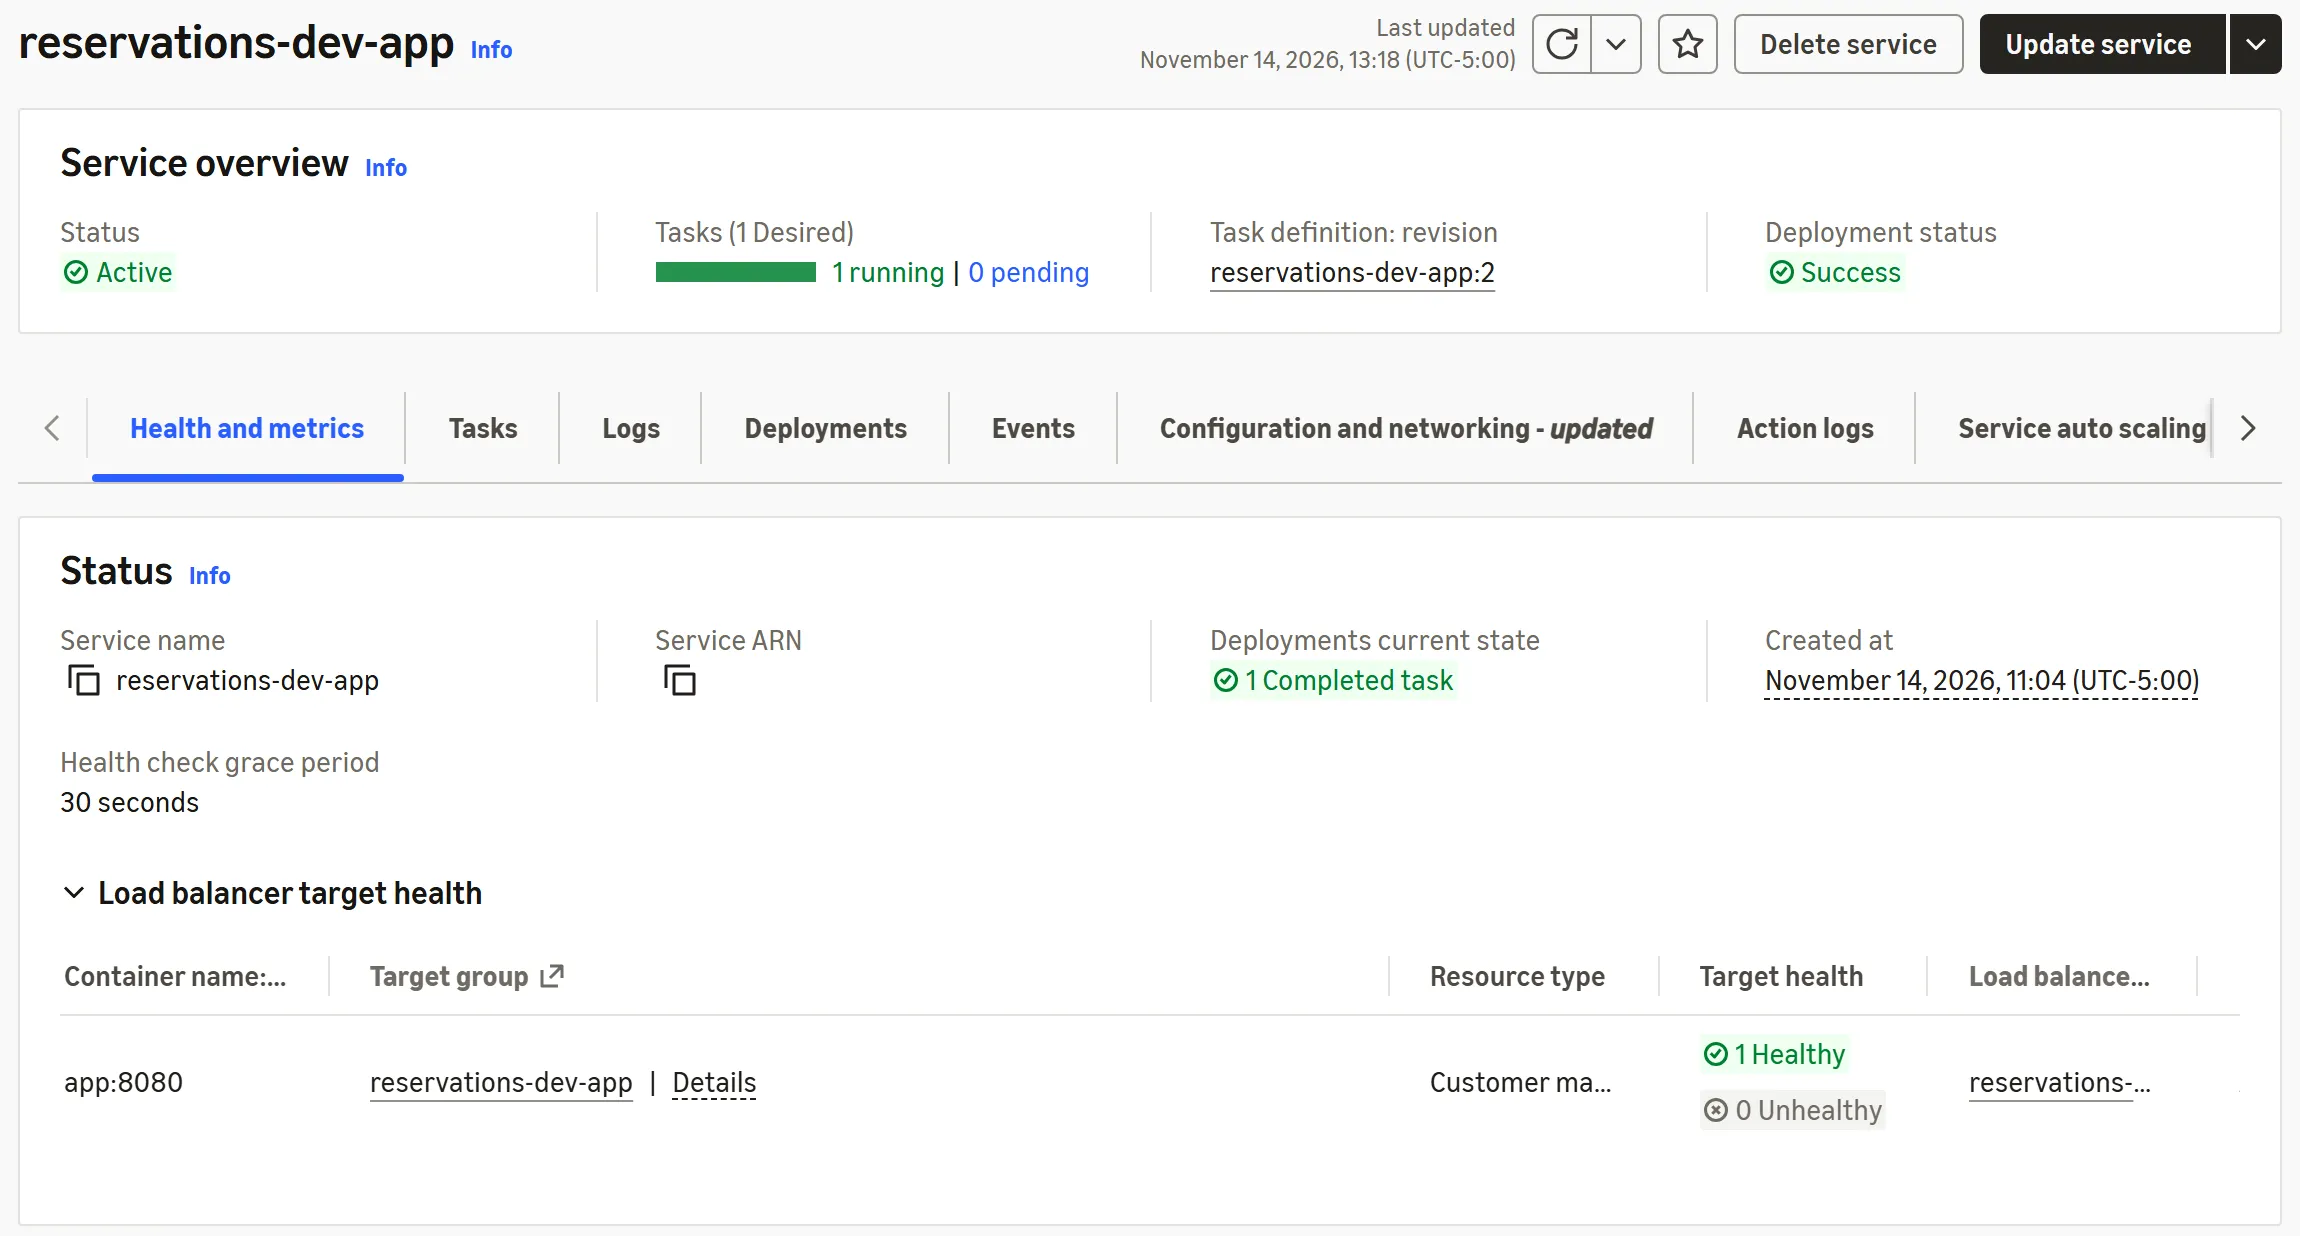
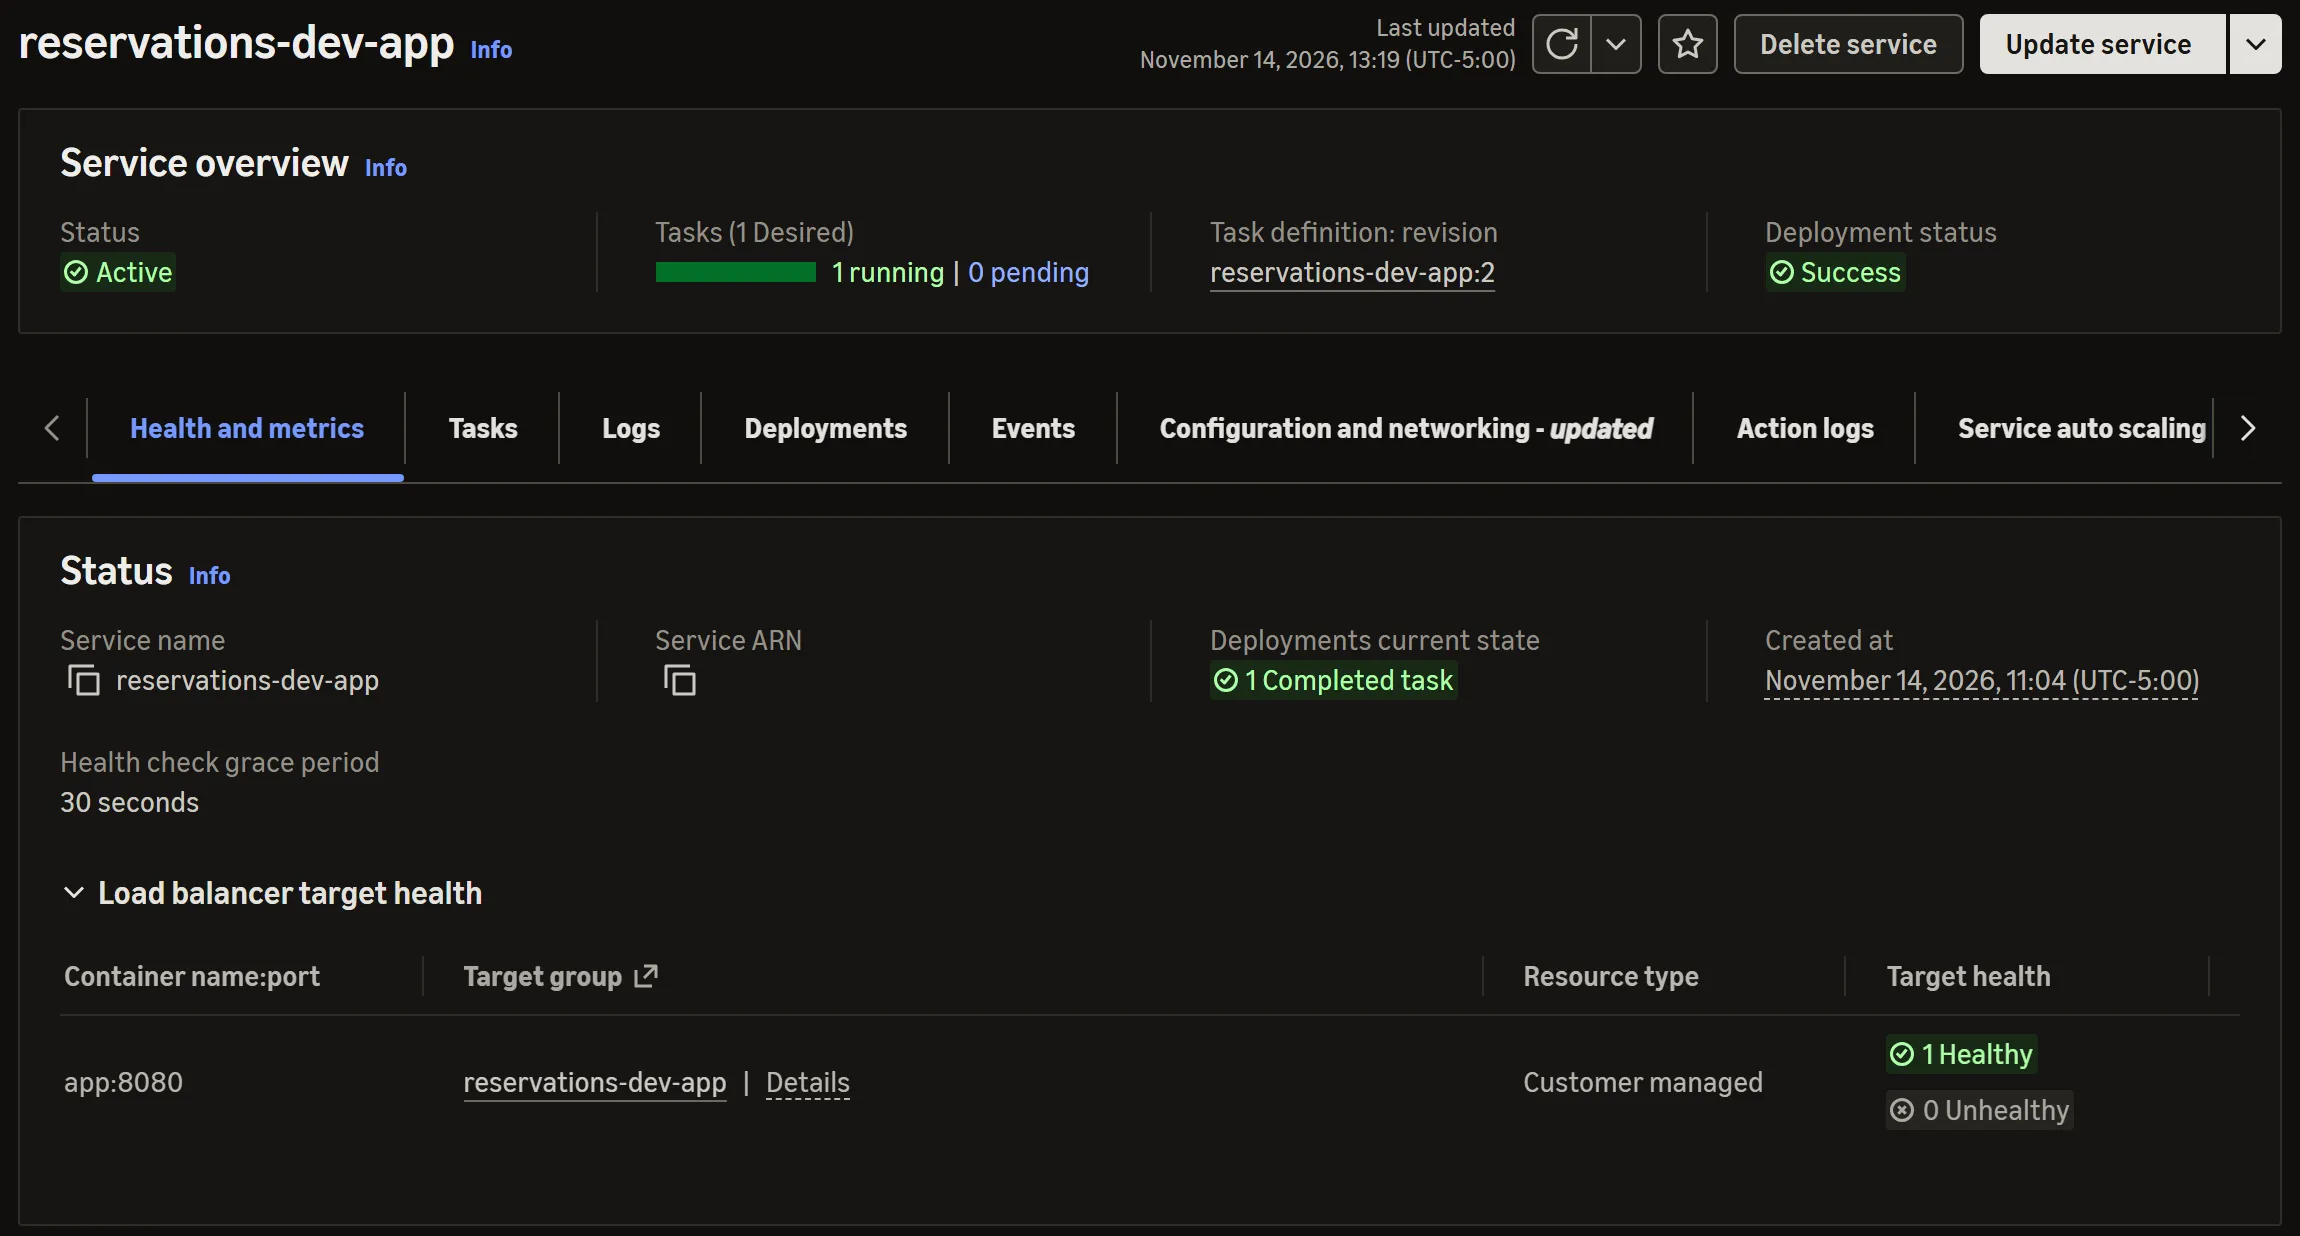
El servicio de ECS, con su tarea en ejecución, el despliegue completado y el destino del balanceador en buen estado:
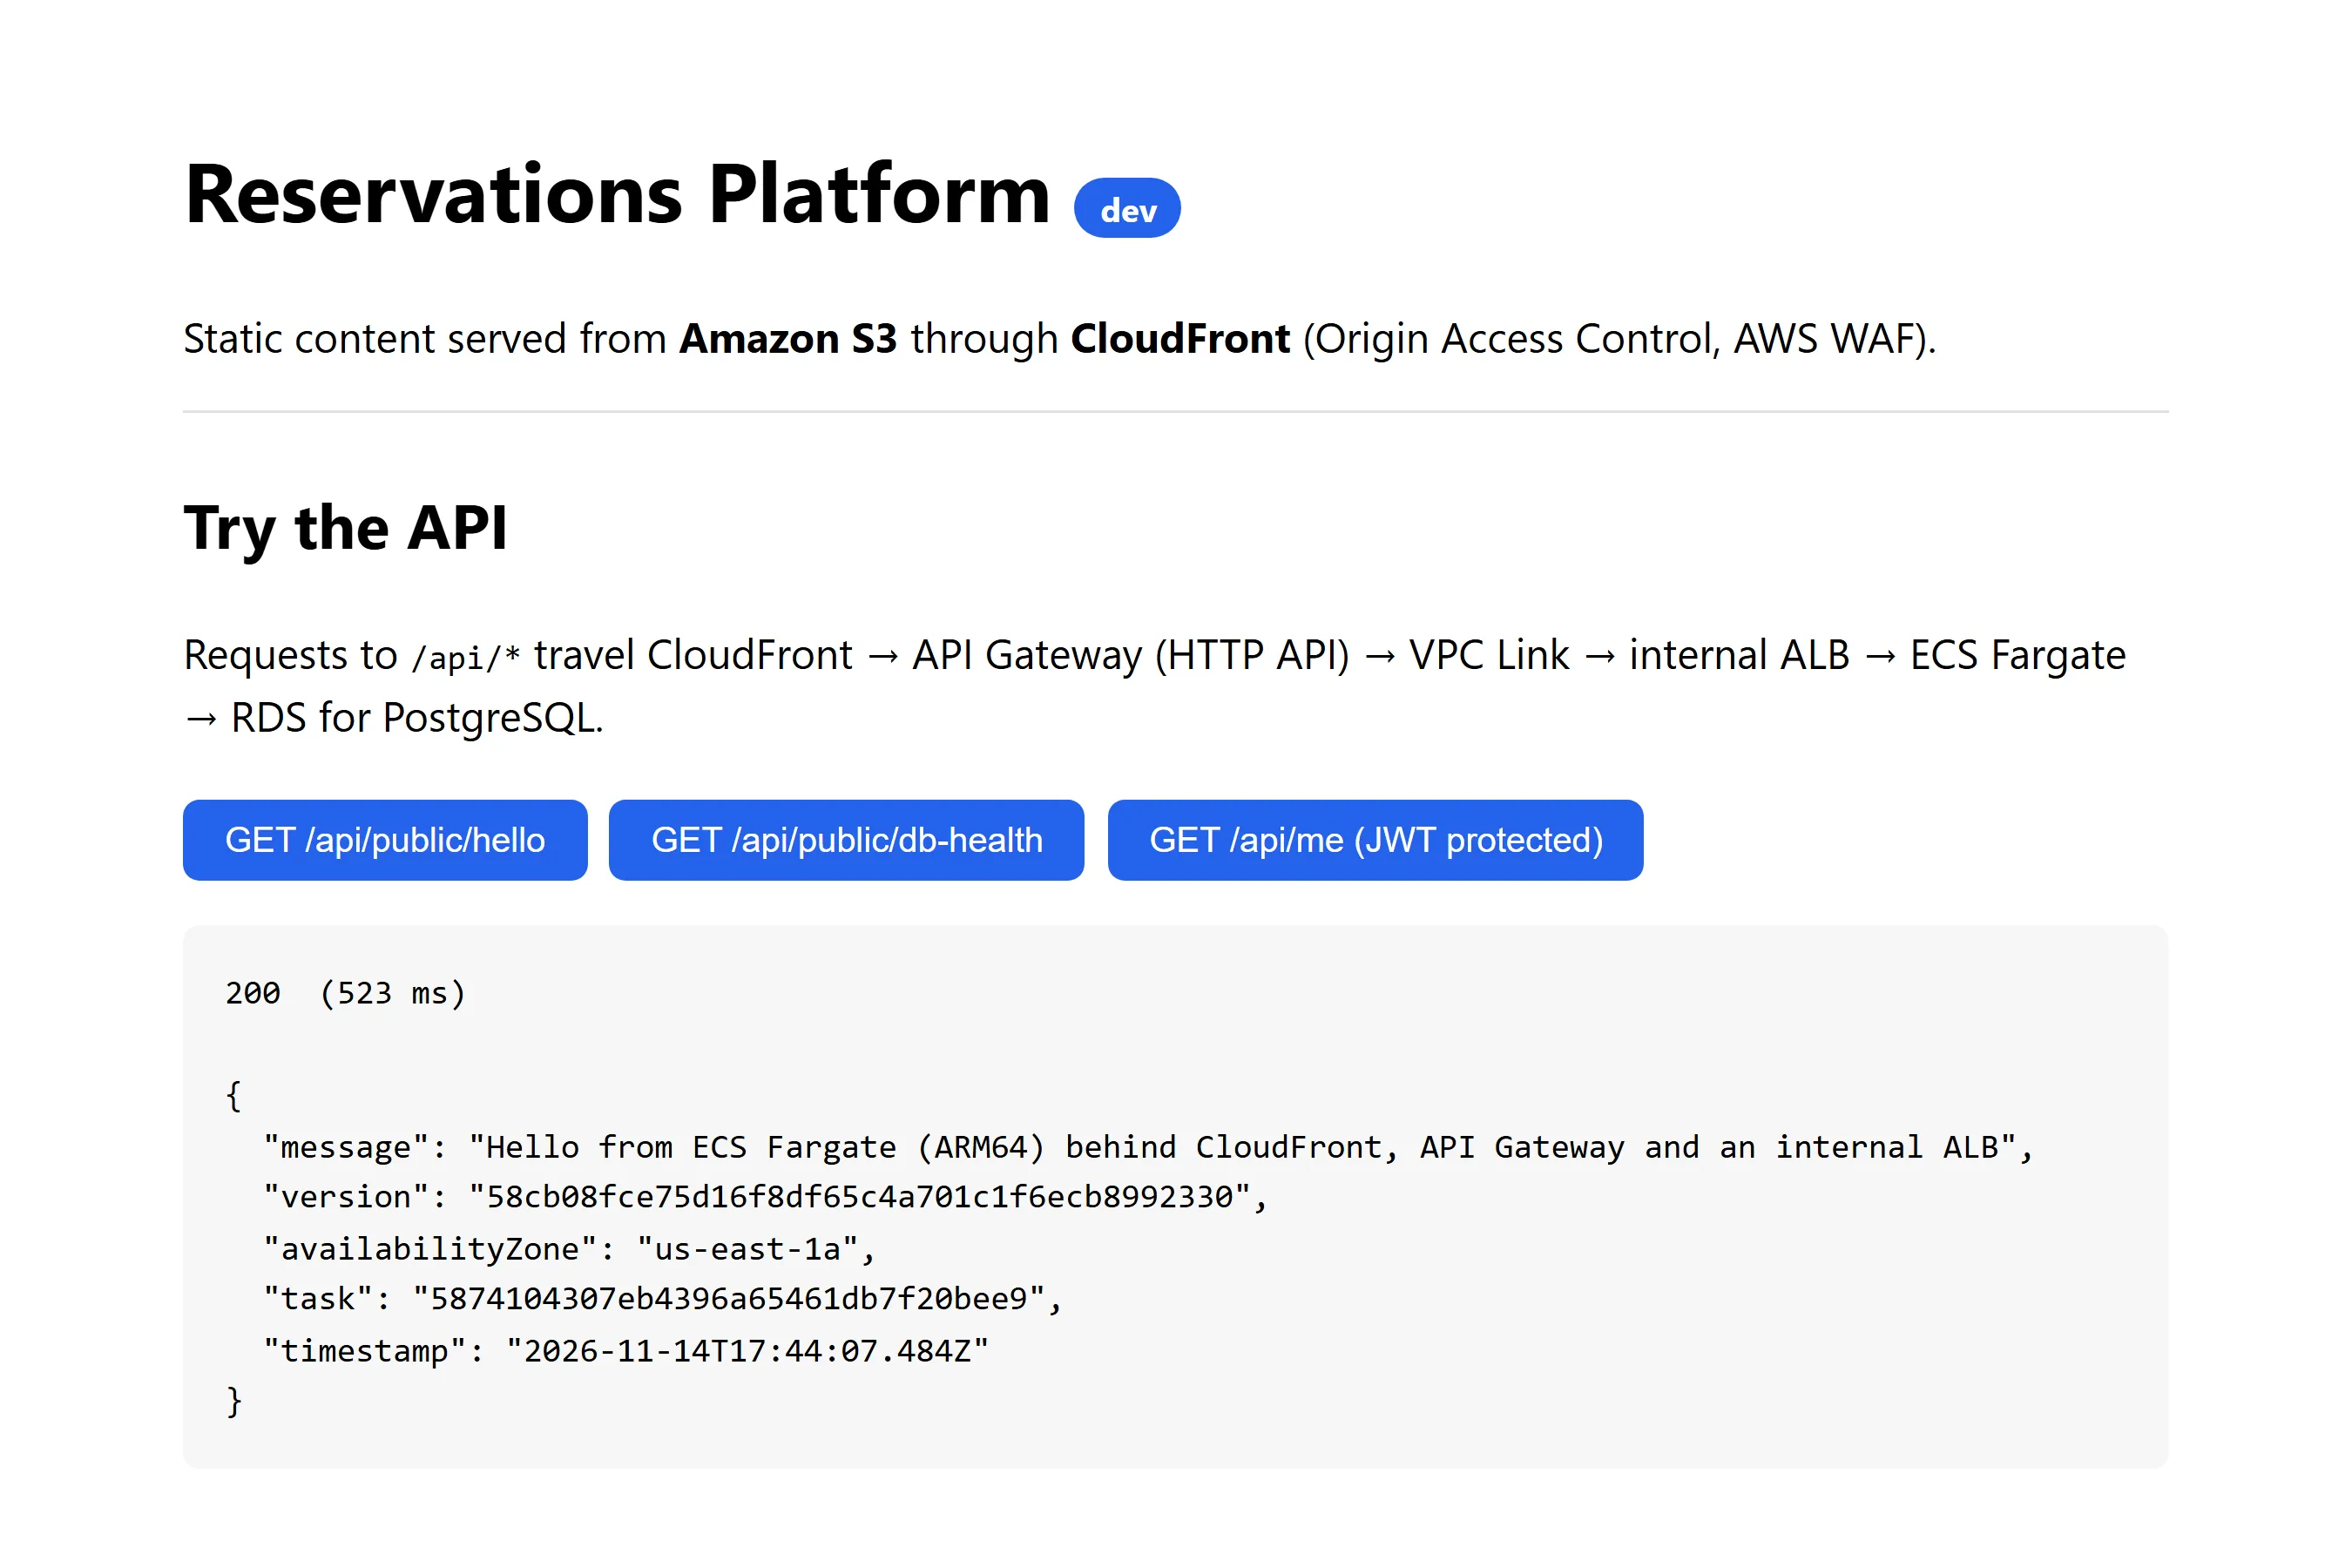
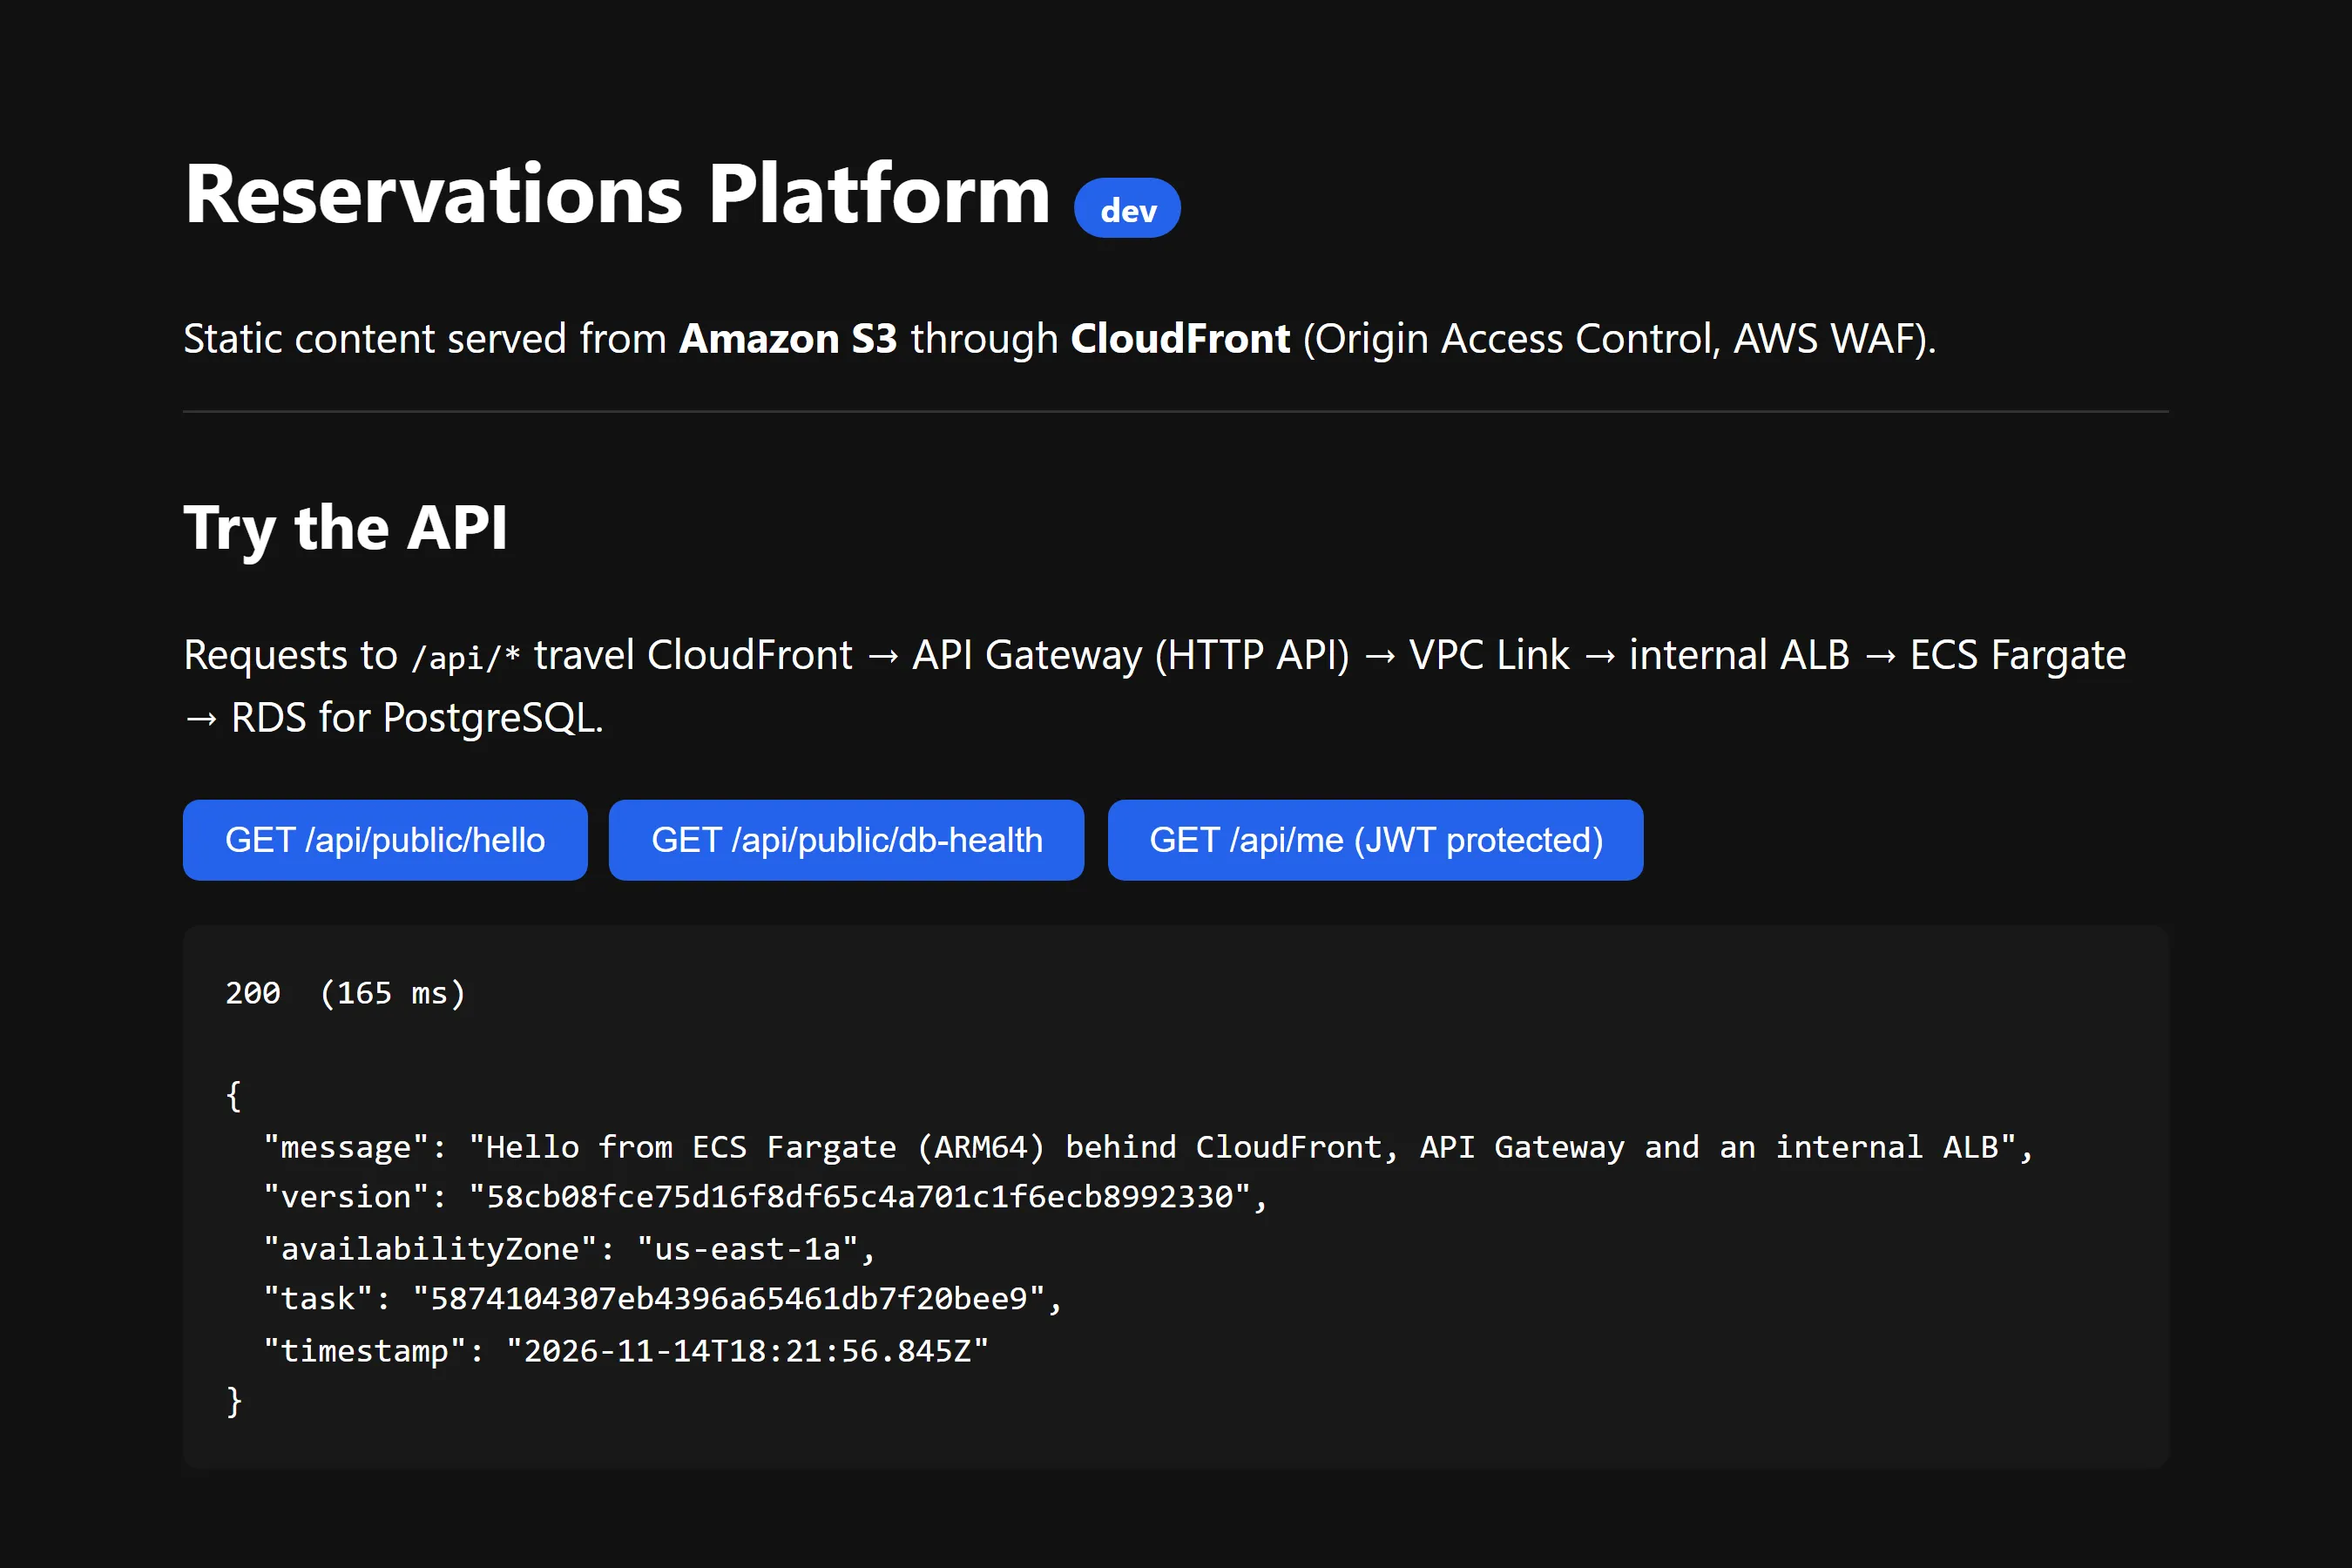
Esa tarea de Fargate es la que responde por la ruta pública, con la versión desplegada y su zona de disponibilidad:
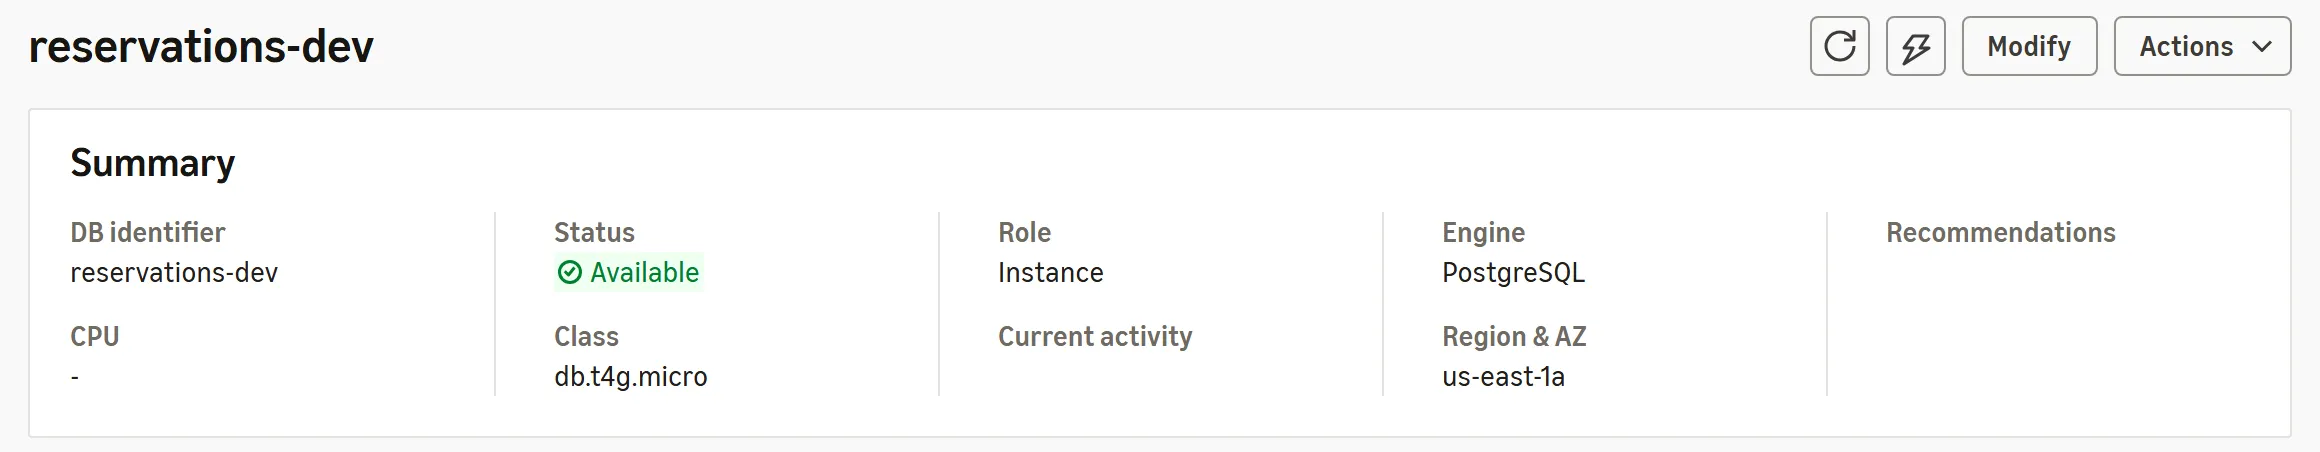
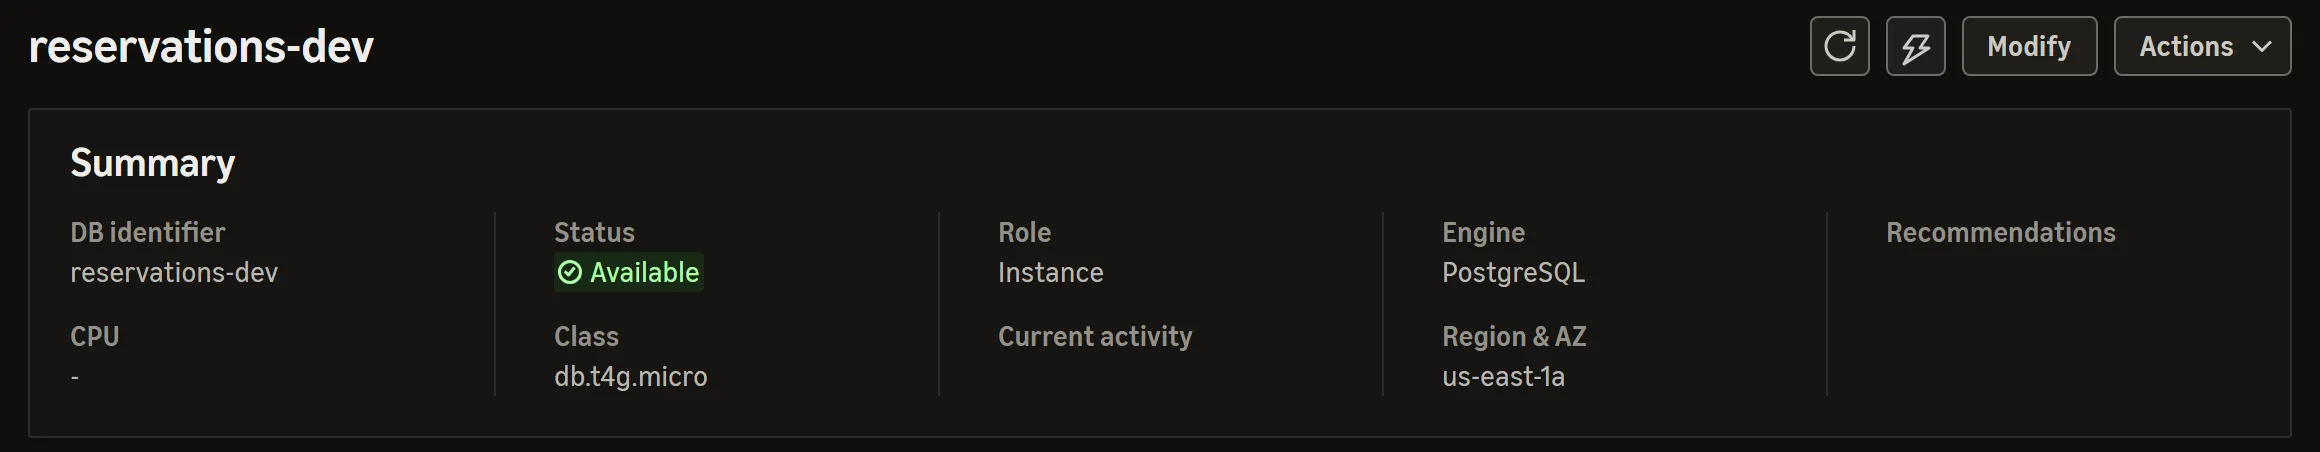
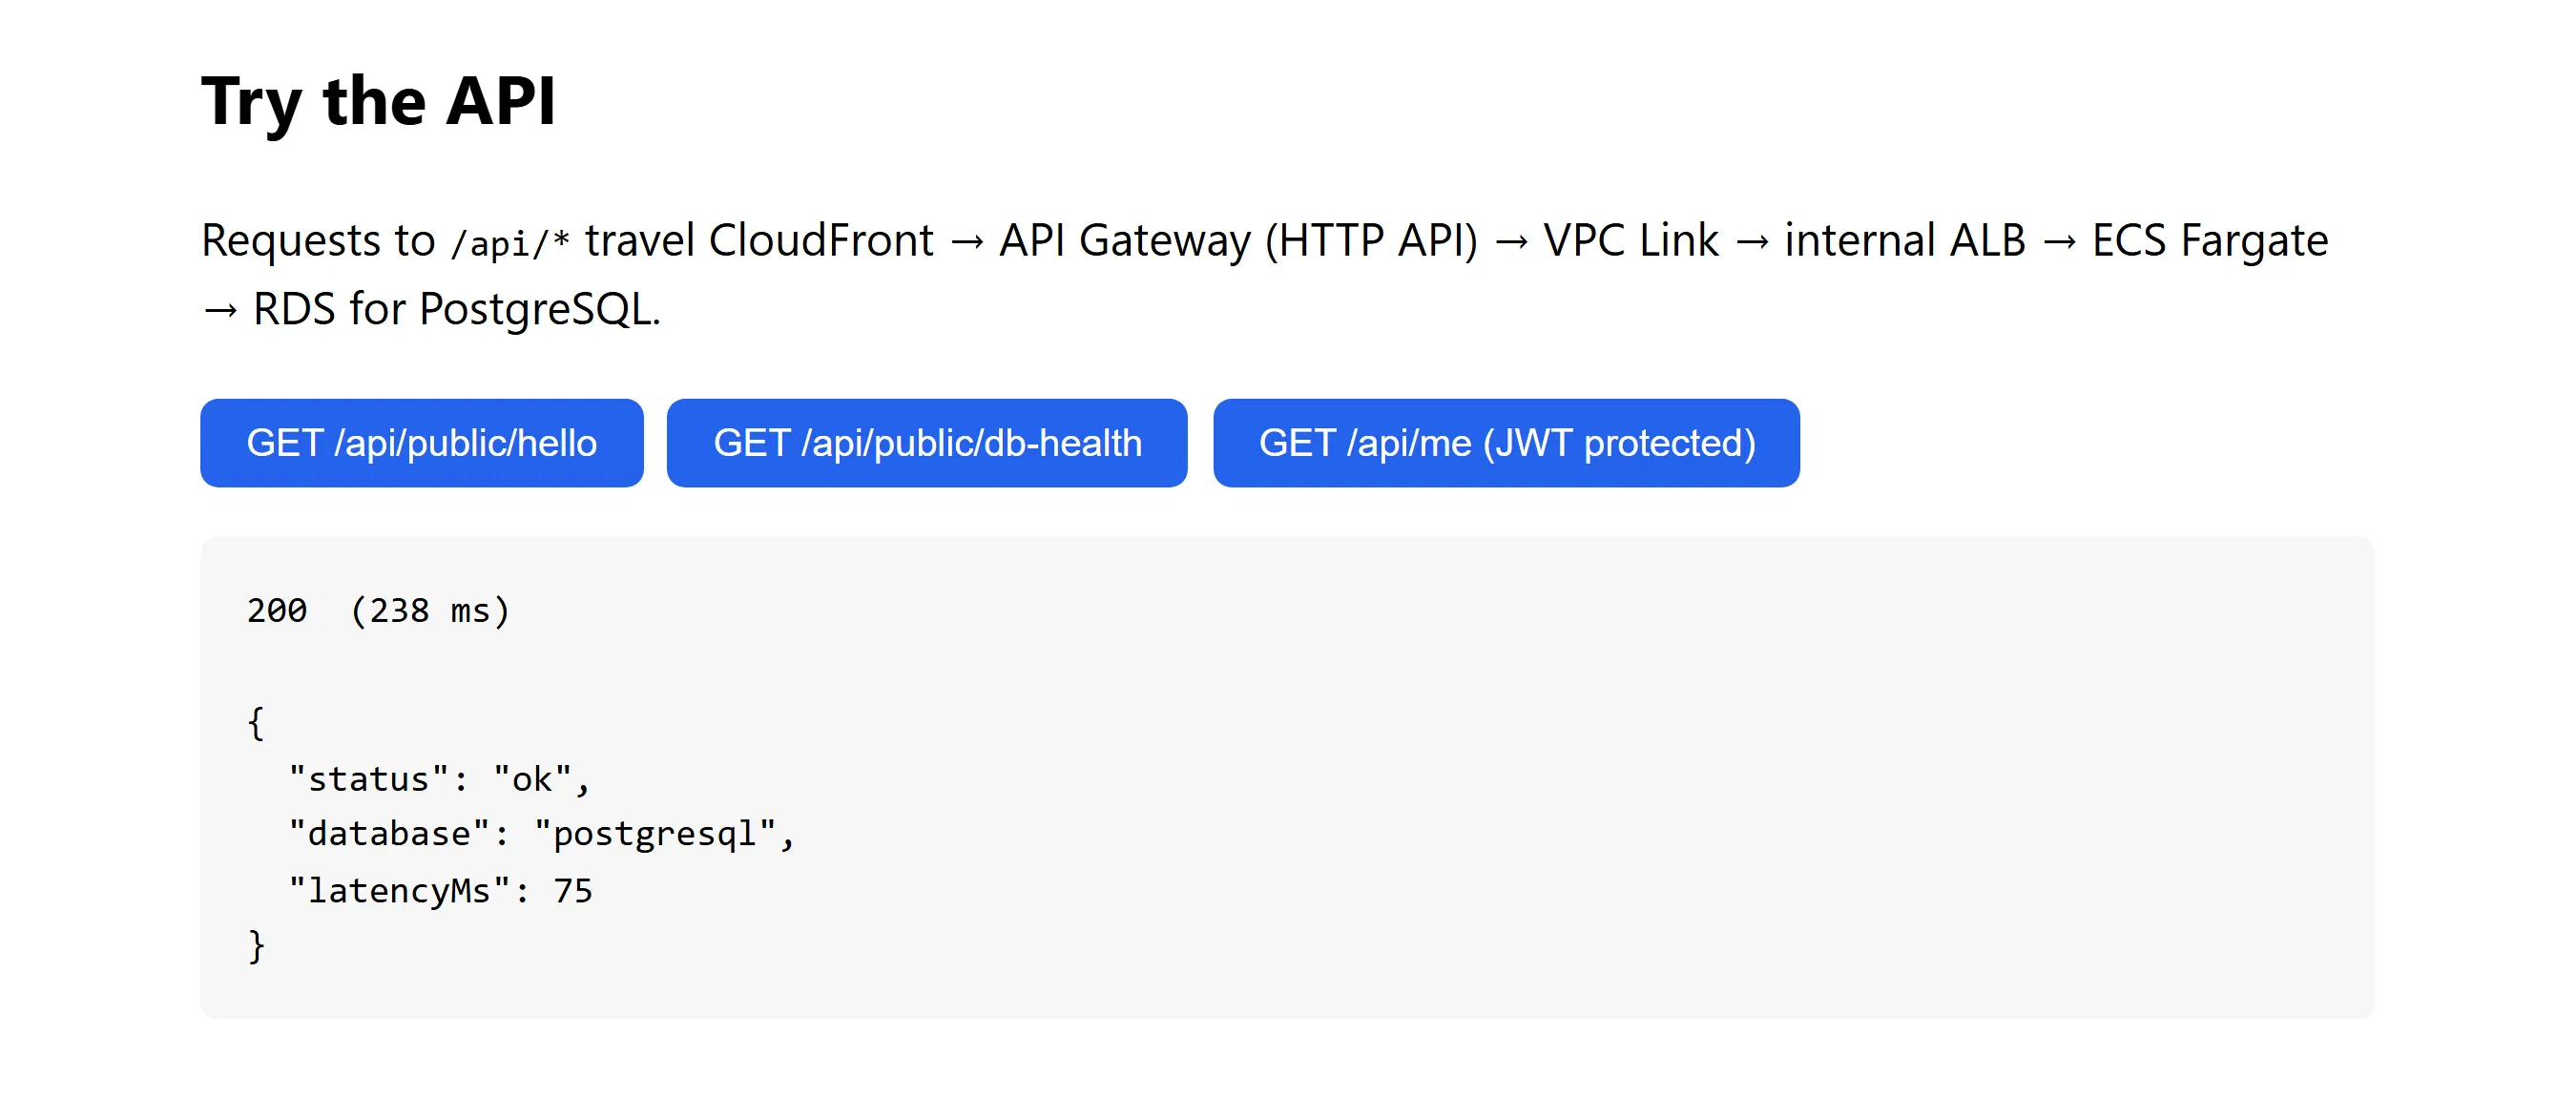
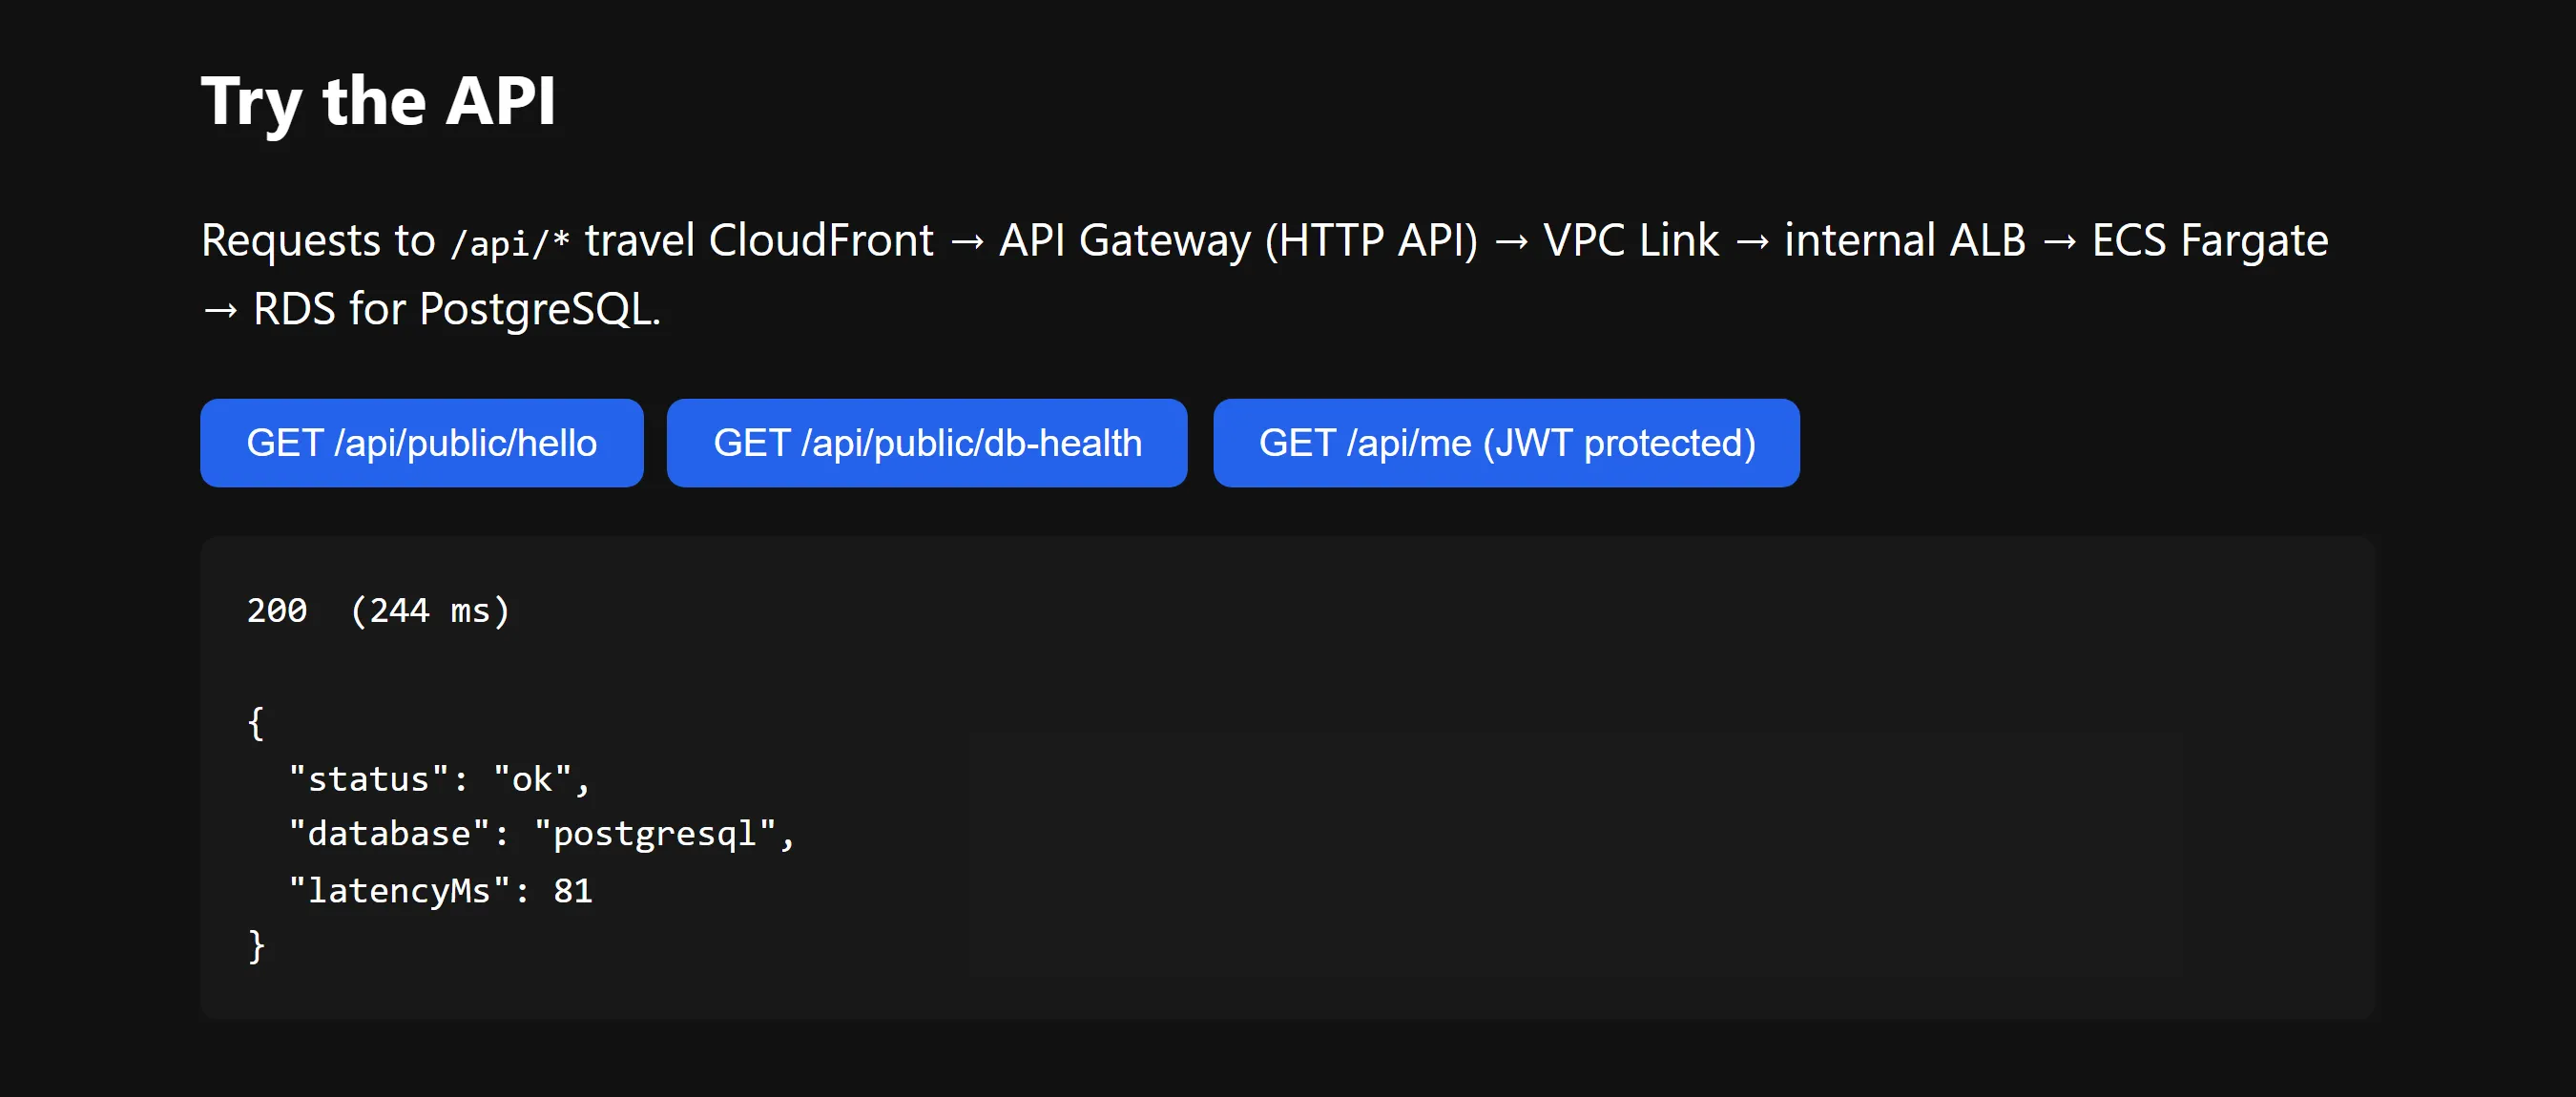
La base de datos, una instancia de PostgreSQL en Graviton, y la comprobación que va y vuelve hasta ella:
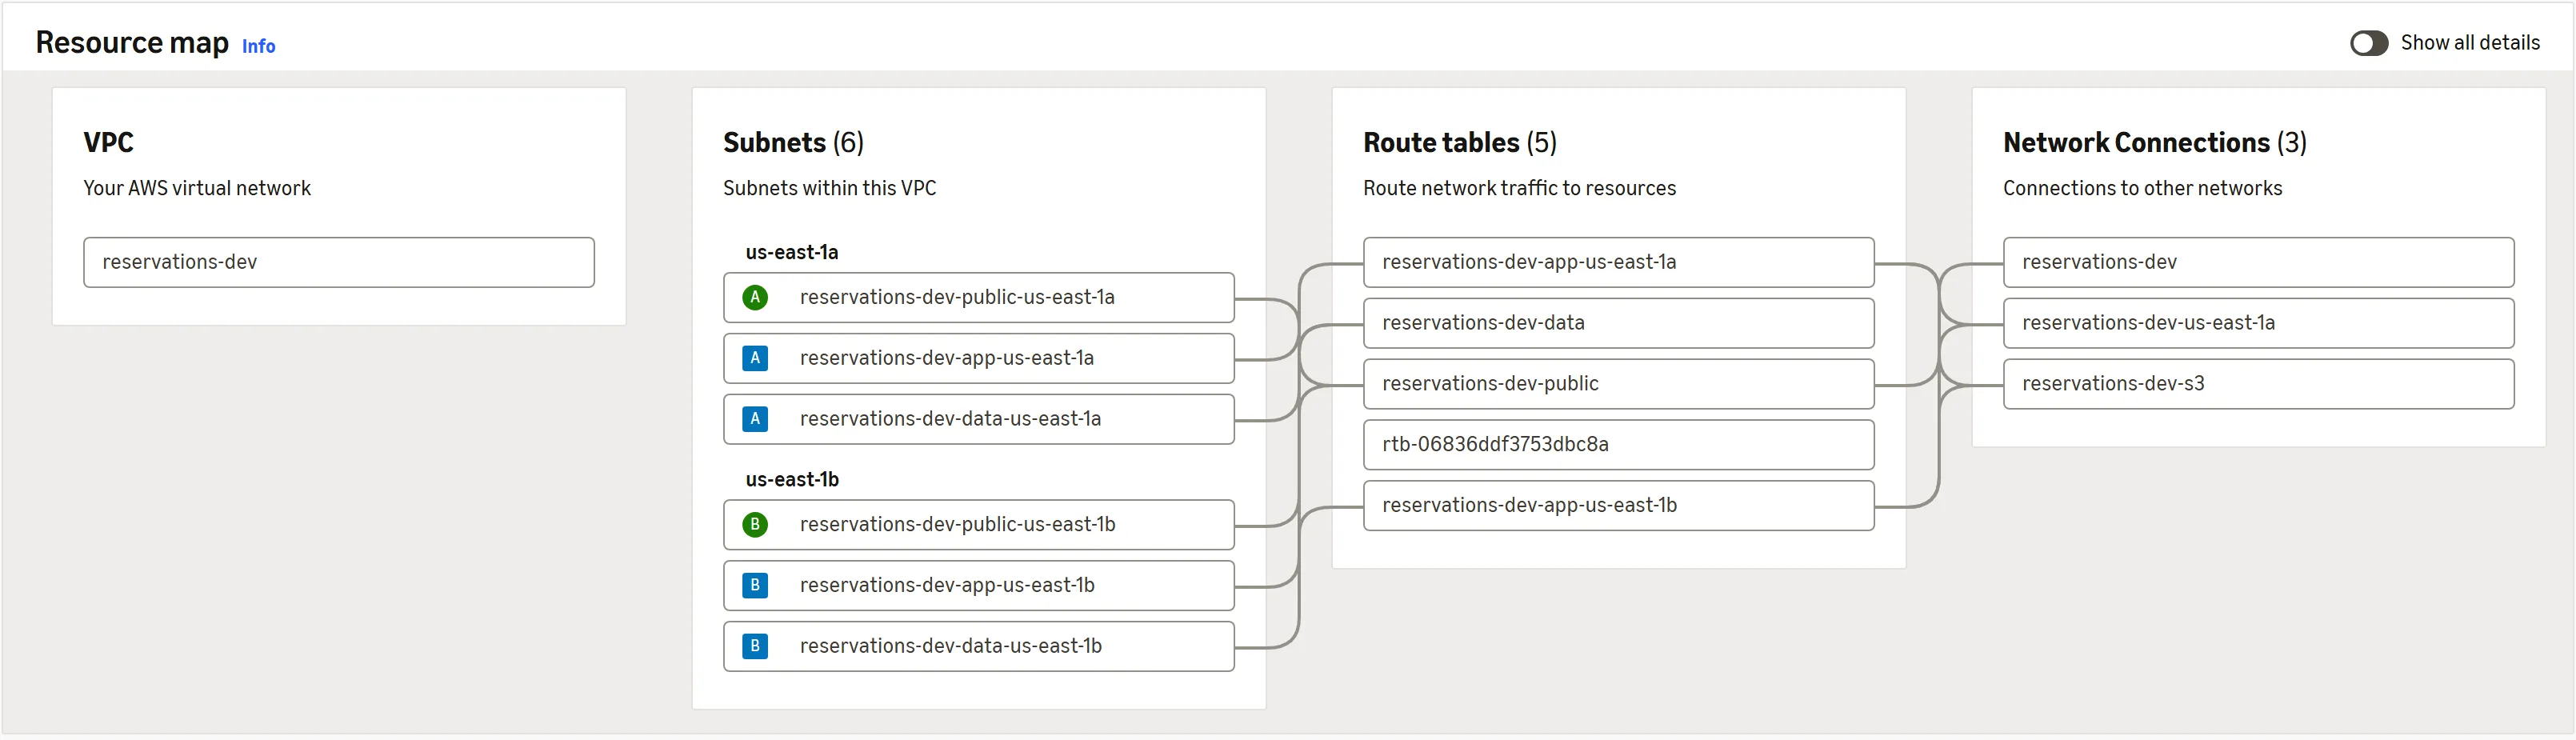
La red: seis subredes en dos zonas de disponibilidad, cada nivel con su tabla de rutas y sus salidas.
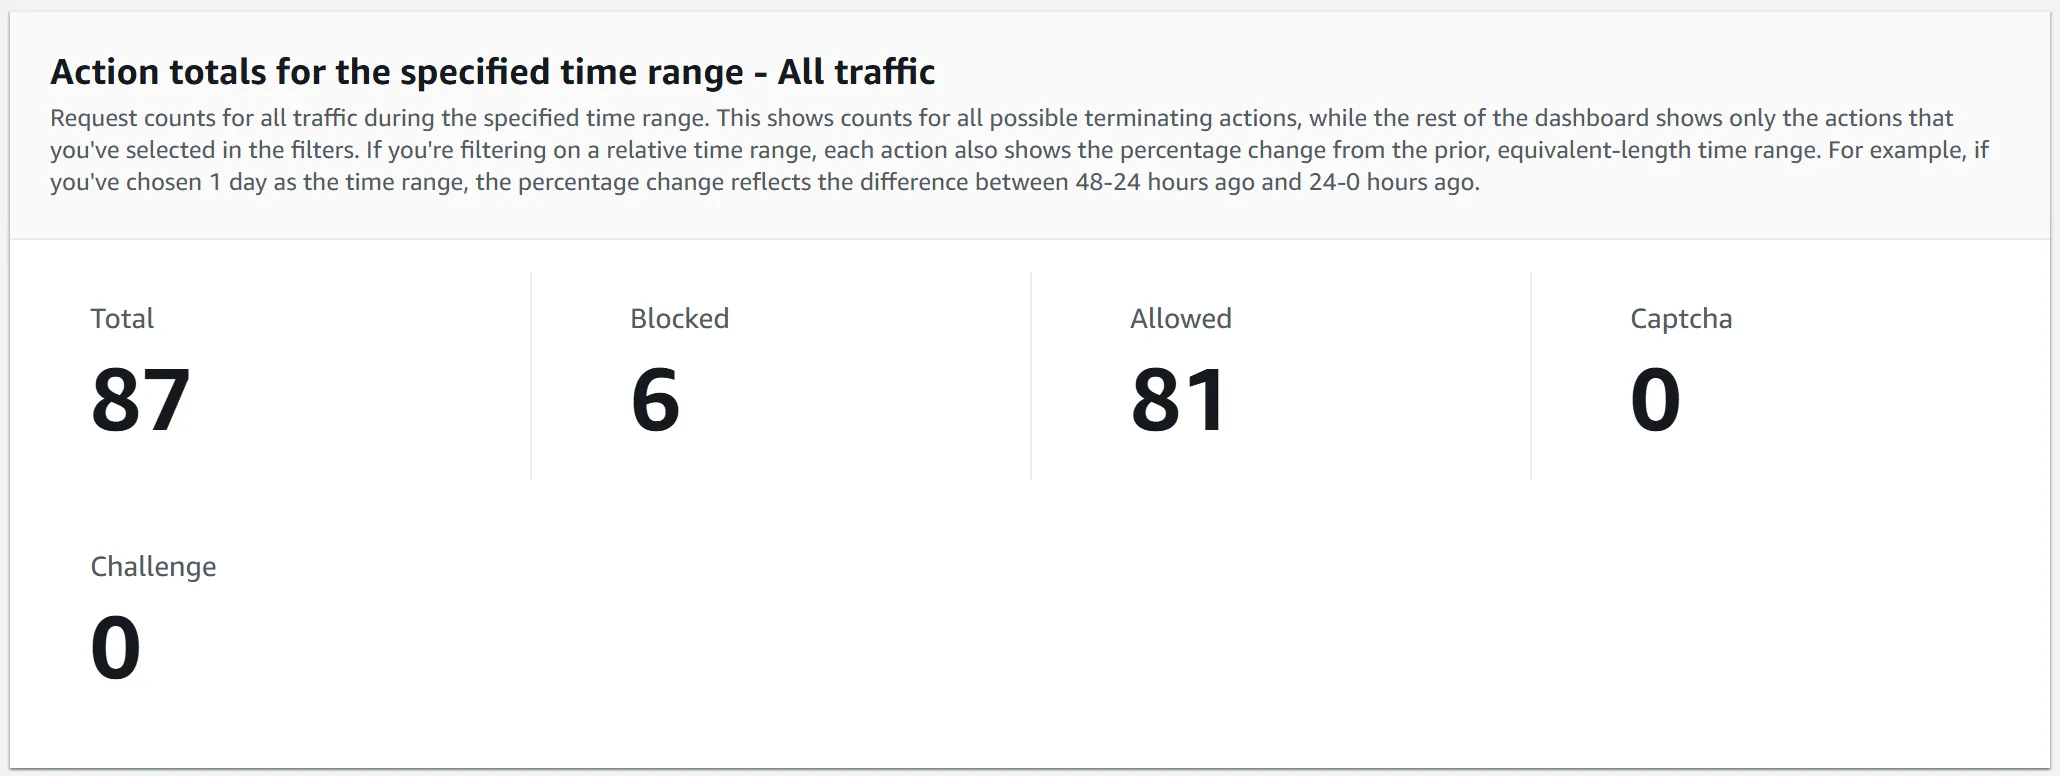
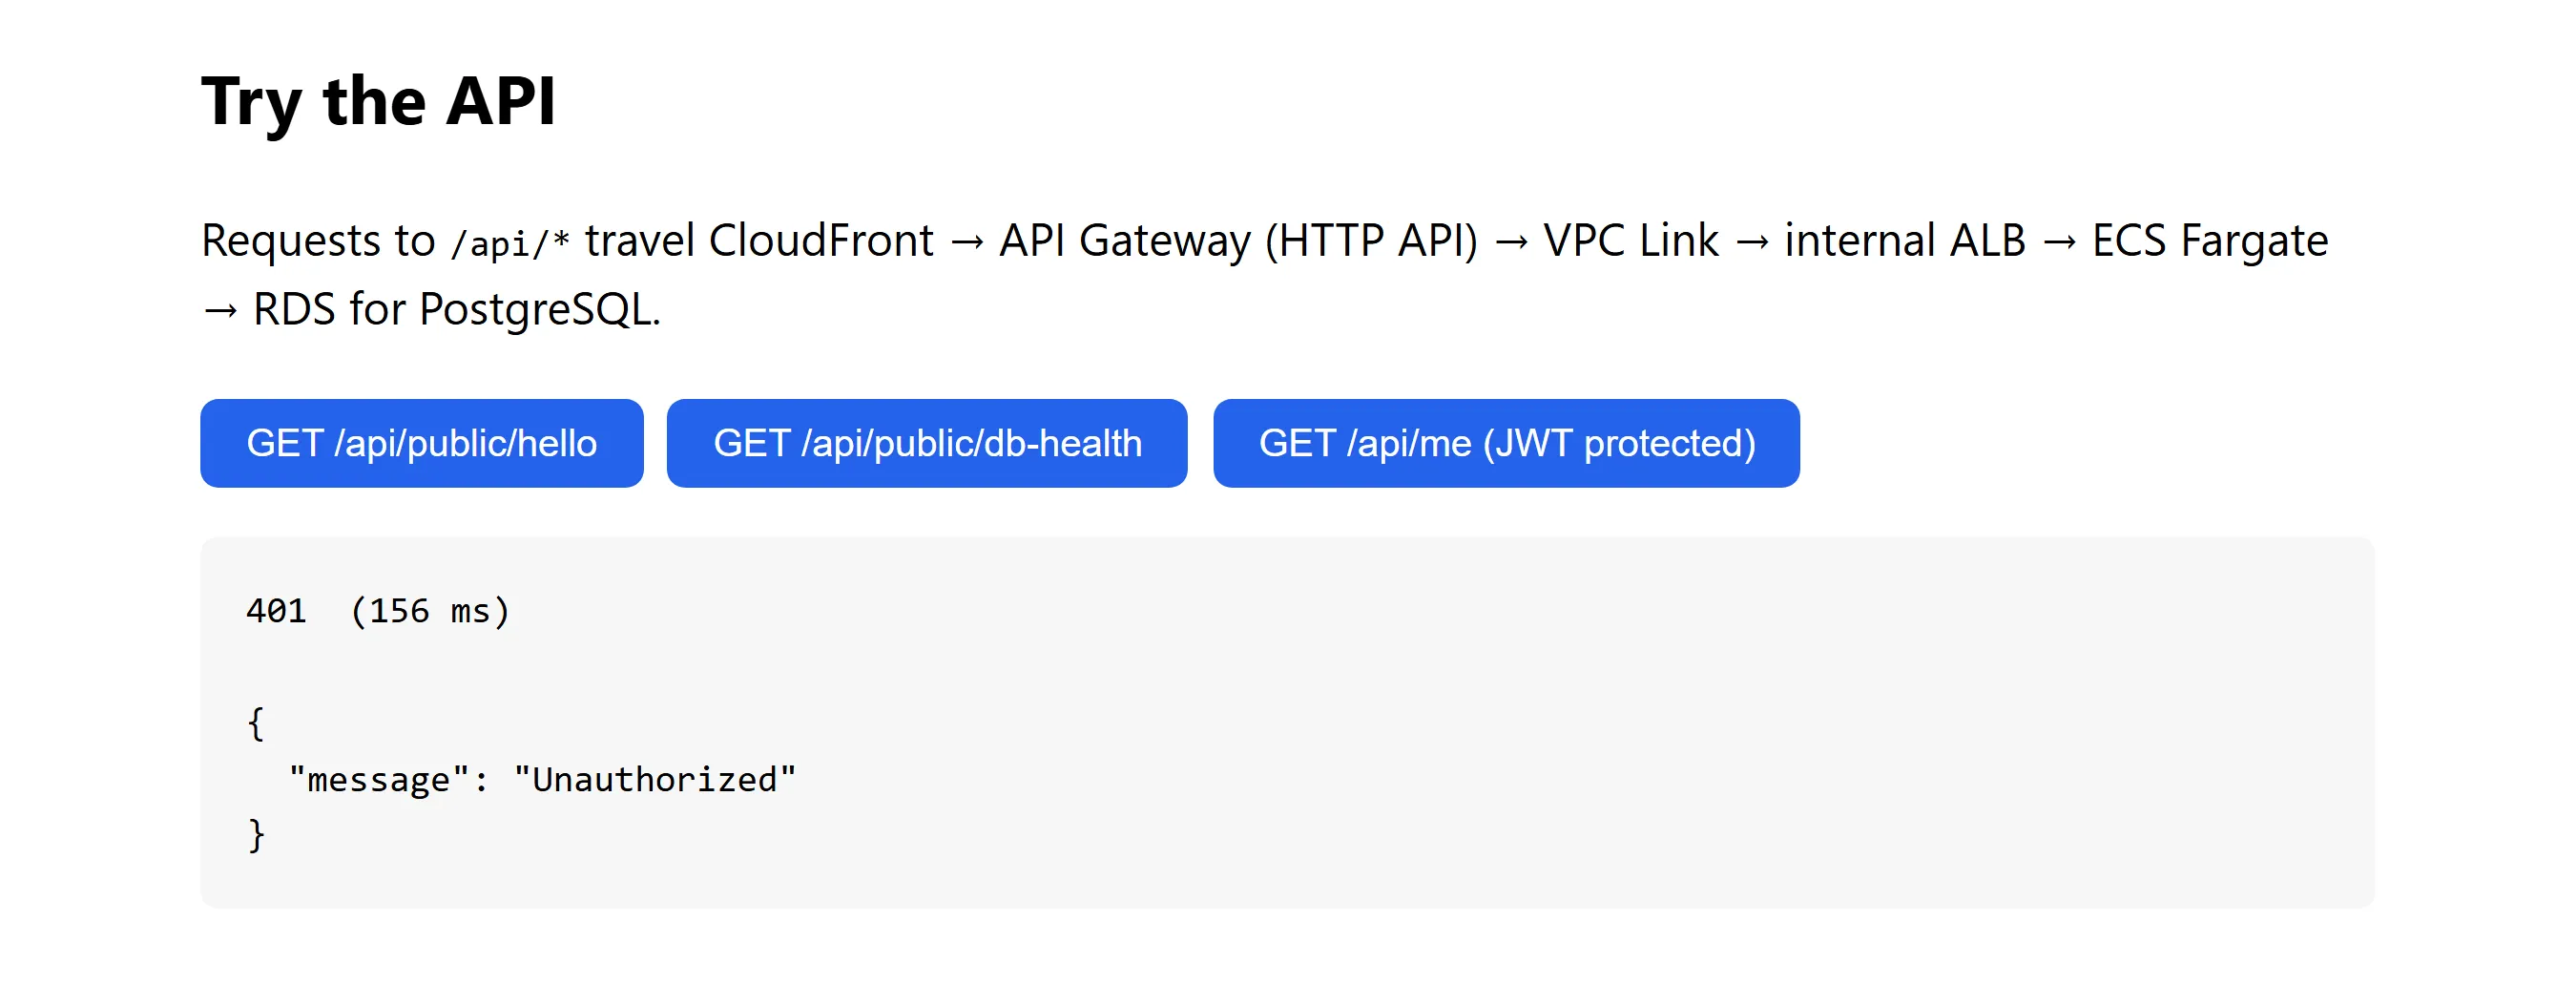
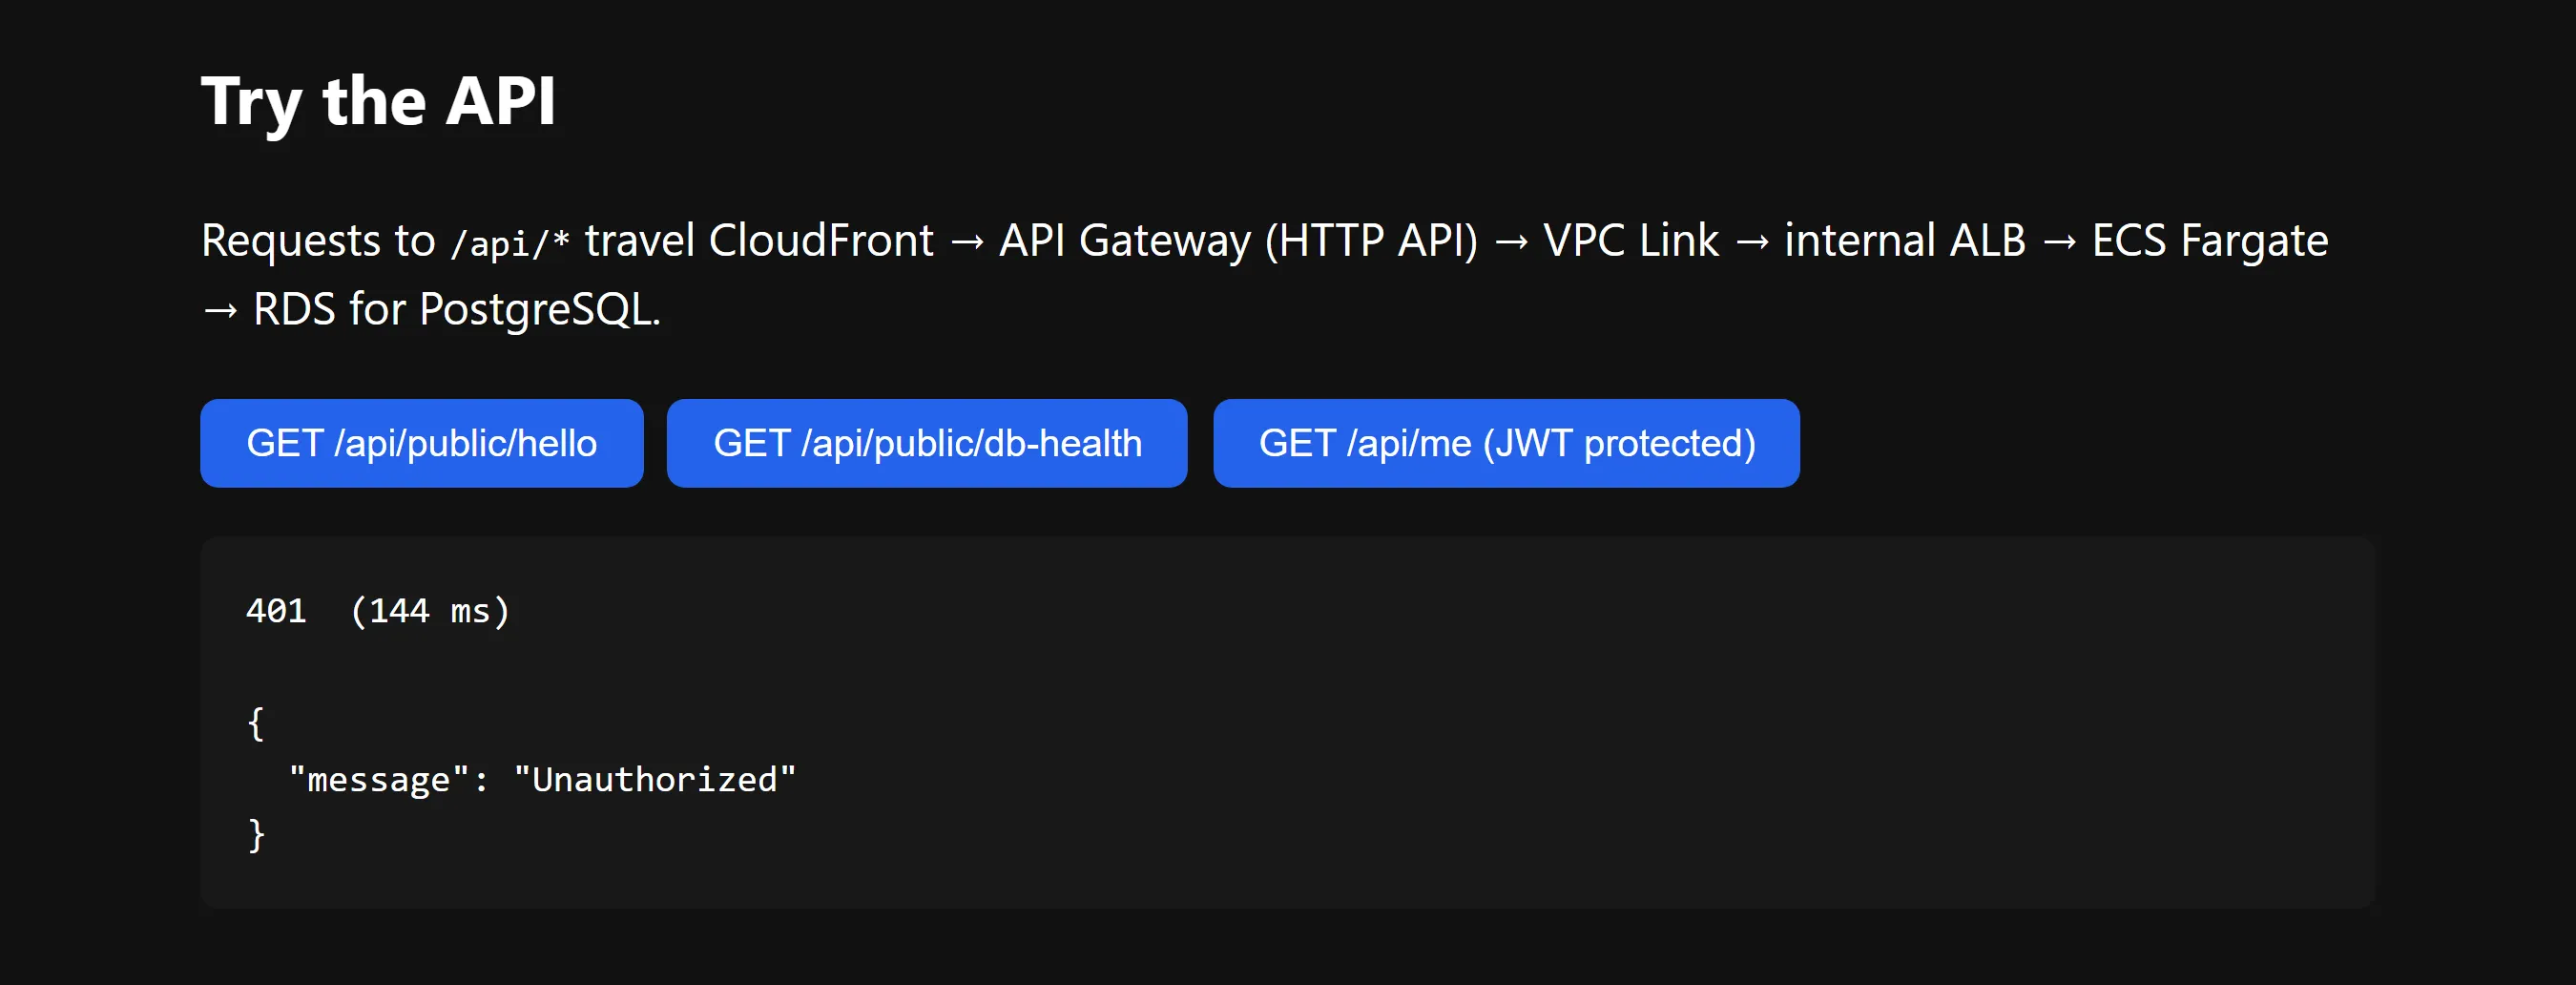
En el borde, el WAF contó las peticiones de las pruebas y bloqueó las que llevaban inyección SQL; la ruta protegida, sin token, responde 401.
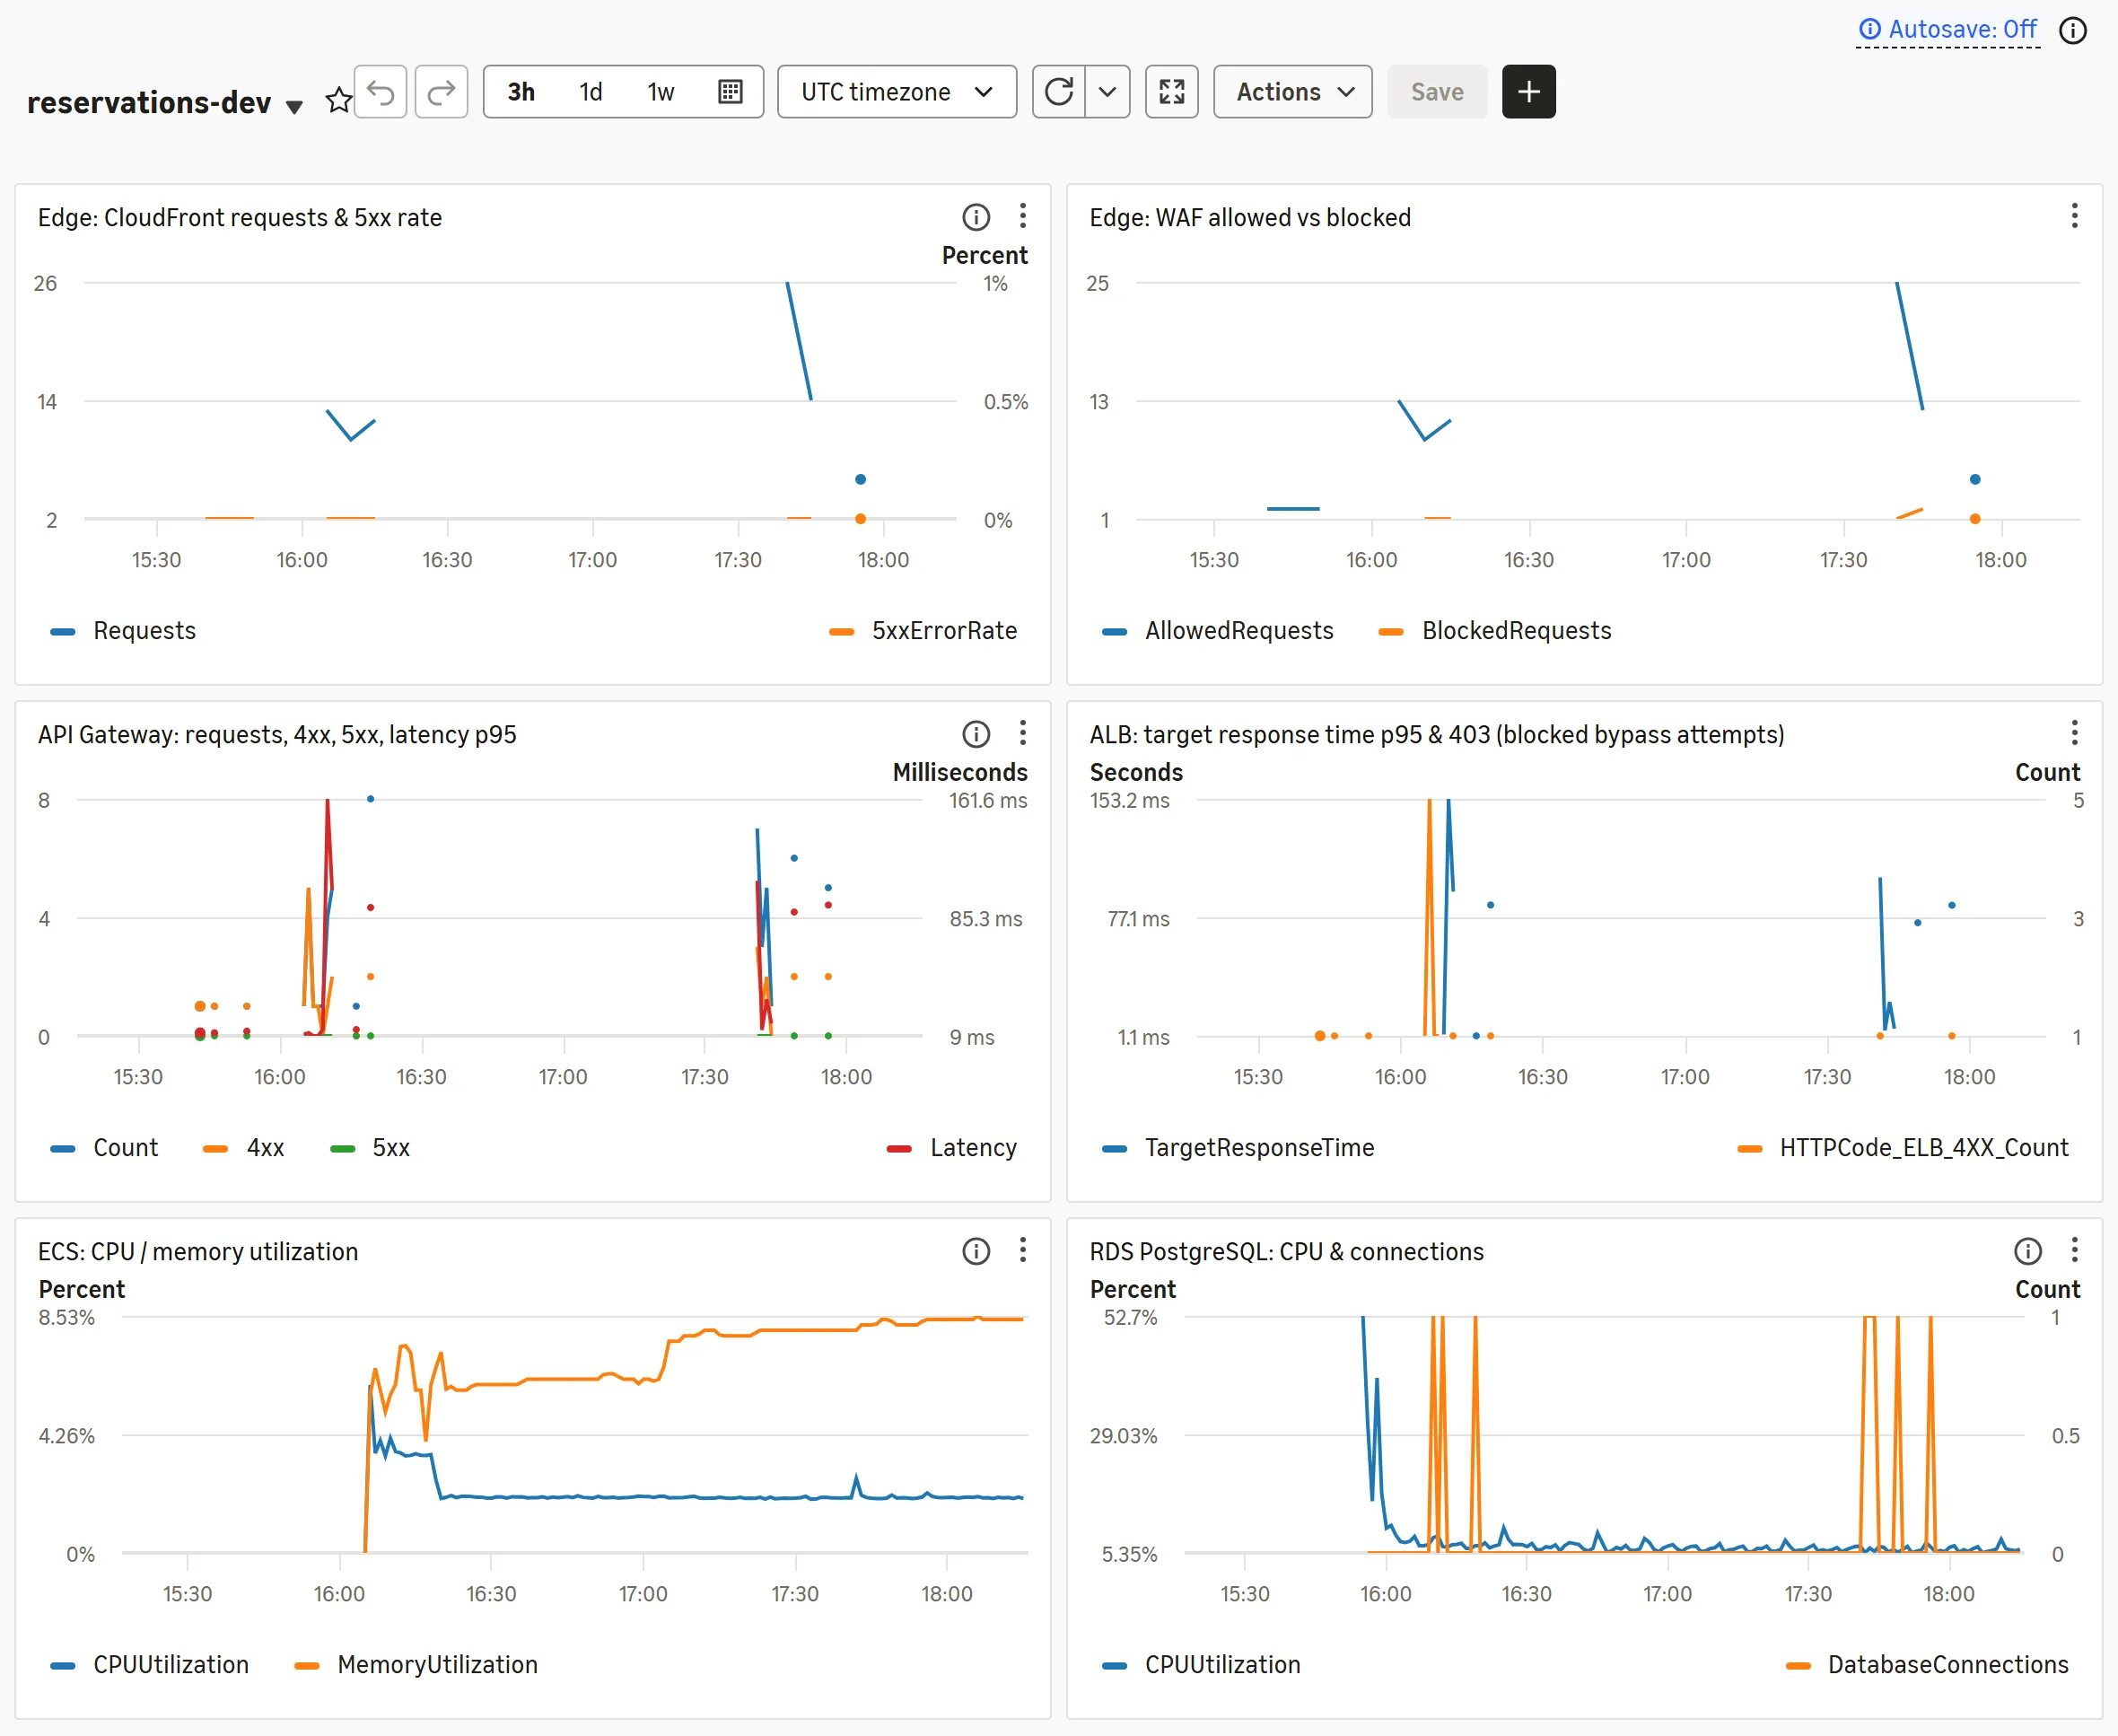
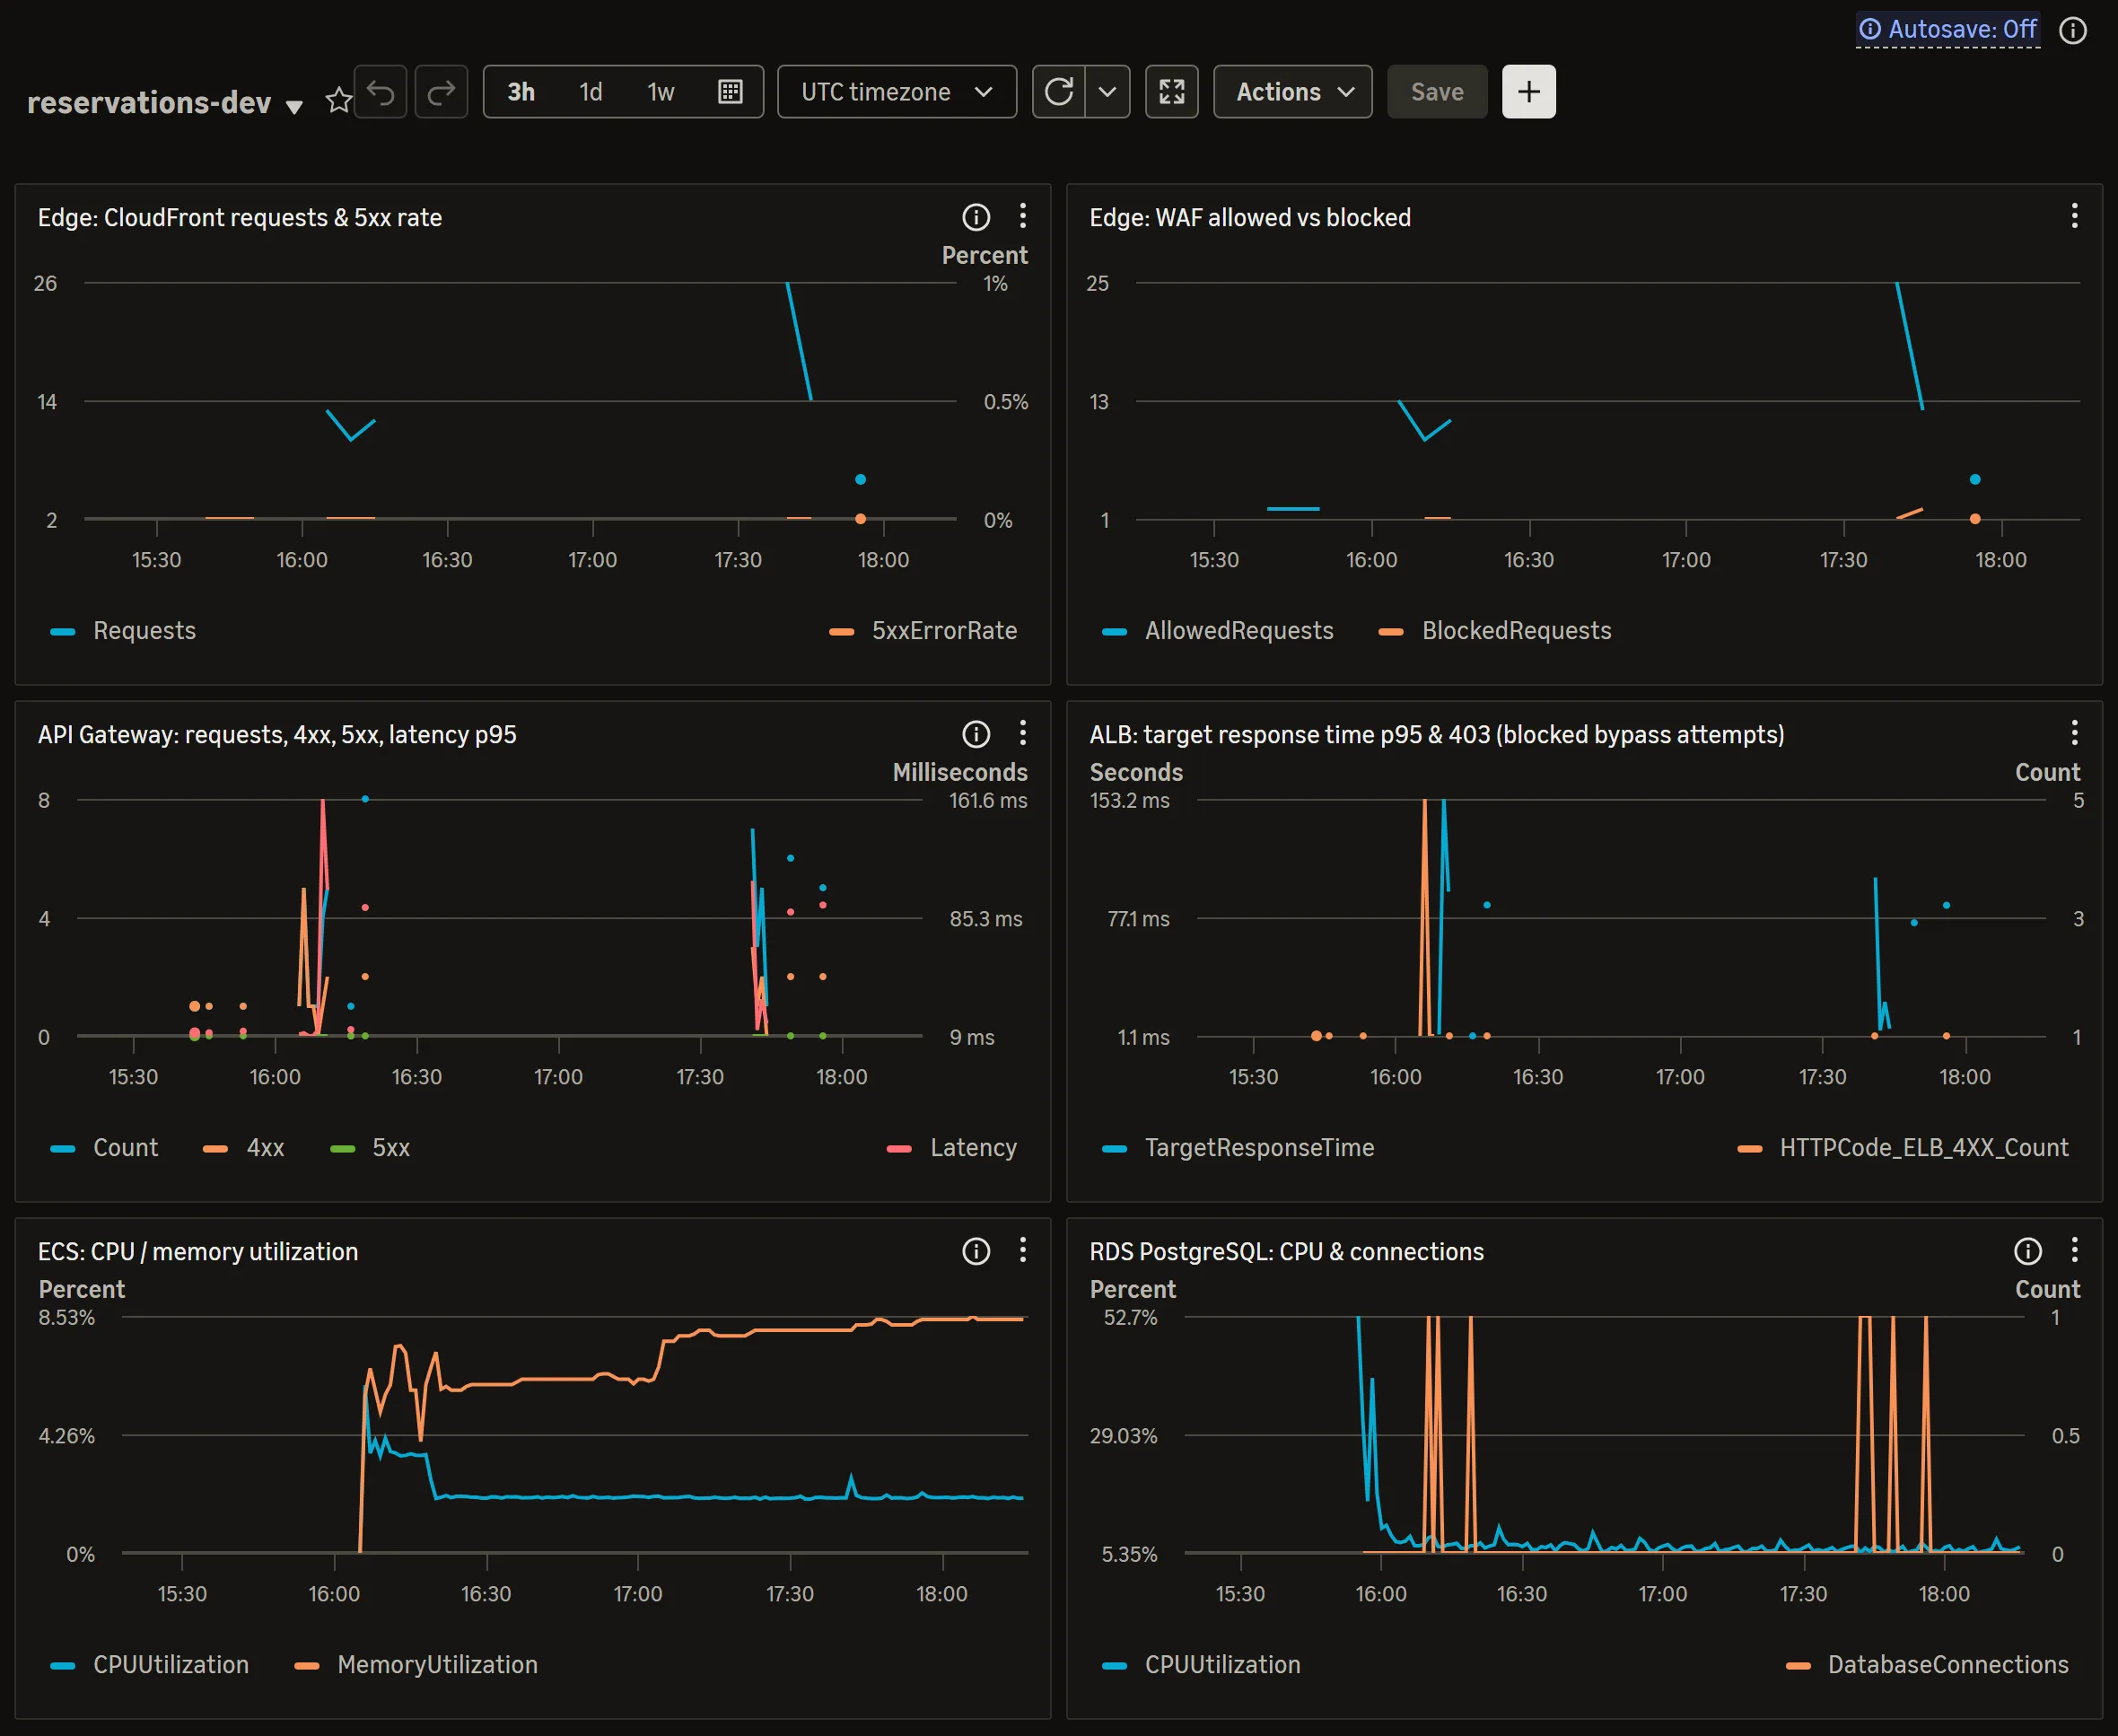
Y el panel de CloudWatch que crea el propio Terraform, con una gráfica por nivel: CloudFront, WAF, API Gateway, balanceador, ECS y RDS.
Límites
La API que corre en Fargate es un marcador de posición en TypeScript, con el esquema de base de datos del proyecto original portado de MySQL a PostgreSQL. Todavía no hay dominio propio, la aplicación usa el secreto maestro que gestiona RDS en lugar de un usuario con permisos mínimos, y la recuperación ante la caída de una región está en la hoja de ruta.